23 دقیقه پیش
زمان مطالعه : 5
کلاهبردار خودش قربانی کلاهبرداری شد: سارقانِ دستگاههای Ledger ۴٫۸ میلیون دلار بیت کوین دزدیدند
این ماجرا نشان میدهد که حتی گردانندگان کلاهبرداریهای رمزارزی هم ممکن است قربانی سرقت شوند. در این مورد، سارقان با استفاده از قطعهای سختافزاریِ جاسازیشده در دستگاههای Ledger، عبارت بازیابی کیف پولها را به دست آوردند و بیش از ۶۰ بیتکوین را از یک گرداننده کلاهبرداری تسک محور دزدیدند.
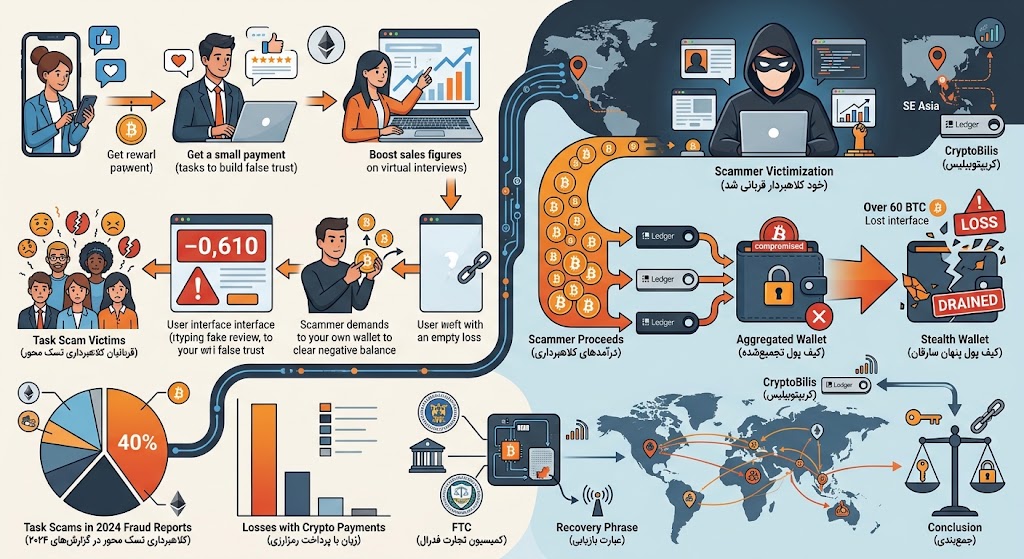
کمیسیون تجارت فدرال آمریکا (FTC) برآورد کرد که کلاهبرداریهای تسک محور در سال ۲۰۲۴ نزدیک به ۴۰ درصد از گزارشهای کلاهبرداری در آمریکا را تشکیل میدادند و رمزارز را روش پرداخت محبوب این کلاهبرداران دانست.
کلاهبرداری وظیفهمحور یا Task scam نوعی کلاهبرداری شغلی اینترنتی است که در آن به افراد وعده میدهند با انجام کارهای سادهای مثل پسندیدن محتوا، ثبت نظر یا افزایش آمار فروش درآمد کسب کنند.
معمولاً ابتدا مبلغ کمی به فرد میپردازند تا پیشنهاد واقعی به نظر برسد. بعد در حساب کاربری او موجودی منفی یا کاری با درآمد بیشتر نشان میدهند و میگویند برای تکمیل وظیفه یا برداشت دستمزد باید از پول خودش مبلغی واریز کند؛ گاهی هم پرداخت را با رمزارز میخواهند. پس از واریز، پول را پس نمیدهند و فرد متوجه میشود قربانی کلاهبرداری شده است.
در این رابطه بخوانید : ارز دیجیتال نات کوین (NOT) چیست؟ توکن GameFi مبتنی بر تلگرام
شرکت تحلیل بلاکچین Chainalysis فاش کرده است که یکی از بزرگترین قربانیان سرقت دستگاههای Ledger دستکاریشده، گرداننده یک کلاهبرداری تسک محور بوده که بیش از ۶۰ بیت کوین (BTC) از دست داده است.
این شرکت زیان او را حدود ۴٫۸ میلیون دلار برآورد کرده است. به نظر میرسد گرداننده کلاهبرداری در ۲۲ سپتامبر درآمدهای حاصل از آن را به سه آدرس Ledger منتقل کرده و سپس در ۹ اکتبر موجودی هر سه آدرس را به یک کیف پول واحد انتقال داده است.
نمودار جریان وجوهی که Chainalysis منتشر کرده، مسیر پول را تا یک کیف پول تجمیعشده دنبال میکند و سه کیف پولِ واریزکننده به آن را بهعنوان کلاهبرداریهای گزارششده مشخص میکند. بزرگترین کیف پول کلاهبرداری نیز طی ۱۰۶ تراکنش، ۱٫۳۶ میلیون دلار به آن کیف پول فرستاده است. سپس موجودی هر آدرس Ledger در یک تراکنش، به میزان حدود ۱٫۶۴ میلیون دلار تخلیه شد.
نظرات جعلی به واریز پول منجر شدند
در این گزارش آمده که کلاهبرداری به افراد پول میداد تا برای محصولات واقعی، فروش و نظر جعلی ثبت کنند. سپس موجودی منفی در حسابهای آنها ظاهر میشد و به آنها گفته میشد پیش از دریافت دستمزد، پول خودشان را به حساب واریز کنند.
کی از بزرگترین قربانیان سرقت Ledger خودش کلاهبردار بود. او بیش از ۶۰ بیت کوین، معادل حدود ۴٫۸ میلیون دلار، از دست داد. این وجوه از یک کلاهبرداری وظیفهمحور به دست آمده بودند.
در این کلاهبرداری، به افراد پول میدادند تا برای کالاهای واقعی فروش و نظر جعلی ثبت کنند. سپس موجودی منفی در حساب آنها ظاهر میشد و به آنها میگفتند برای دریافت دستمزد، پول خودشان را واریز کنند.
در ۲۲ سپتامبر، فردی که پشت این کلاهبرداری بود، درآمدهای آن را به سه آدرس جداگانه Ledger منتقل کرد. در ۹ اکتبر، سارقان موجودی هر سه آدرس را خالی کردند. از هر آدرس یک انتقال انجام شد و وجوه به یک کیف پول واحد رفت. این کیف پول بهعنوان محل نگهداری وجوه سرقتشده گزارش شده است.
کمیسیون تجارت فدرال آمریکا (FTC) در گزارشی در دسامبر ۲۰۲۴ درباره کلاهبرداریهای تسک محور، همین الگو را شرح داد. این نهاد برآورد کرد که کلاهبرداریهای تسک محور در سال ۲۰۲۴ نزدیک به ۴۰ درصد از گزارشهای کلاهبرداری را تشکیل میدادند. FTC گفت: رمزارز روش پرداخت محبوب این کلاهبرداریهاست. این نهاد همچنین افزود که زیانهای گزارششده ناشی از کلاهبرداریهای شغلی با پرداخت رمزارزی، در نیمه نخست سال ۲۰۲۴ به ۴۱ میلیون دلار رسید.
Ledger زیانها را به CryptoBilis مرتبط میداند
Chainalysis اعلام نکرد که گرداننده کلاهبرداری دستگاههای امضاکننده Ledger را از کجا خریده بود؛ اما Ledger تمام زیانهای تأییدشده در این حادثه را که در ۹ اکتبر از آن خبر داد، به دستگاههایی مرتبط دانسته که از طریق CryptoBilis، یک فروشنده مجدد در جنوبشرق آسیا، فروخته شده بودند.
در ۱۰ اکتبر، Ledger وجود یک قطعه سختافزاری غیرمجاز را داخل دستگاه امضاکننده یکی از قربانیان پیدا کرد. تیم امنیتی Donjon این شرکت گفت که این قطعه هنگام راهاندازی، صفحهنمایش را میخواند و عبارت بازیابی ۲۴کلمهای را ثبت میکند. سپس این قطعه کلمات را از طریق یک سیمکارت الکترونیکی (eSIM) فعالشده و با استفاده از شبکه LTE ارسال میکند.
تحلیلگر درونزنجیرهای Specter زیانهای ناشی از تخلیه کیف پولهای CryptoBilis را در مجموع بیش از ۸۶ میلیون دلار برآورد کرده است؛ رقمی که بیتکوین، اتریوم (ETH) و ترون (TRX) را در بر میگیرد.
همچنین بخوانید : سوان چین، بلاک چینی که دسترسی به هوش مصنوعی را تسهیل میکند
Ledger روز سهشنبه گفت: تعداد کل کاربران آسیبدیده یا مجموع ارزش داراییهای ازدسترفته را تأیید نکردهایم. این شرکت از هر کسی که دستگاه امضاکننده خریداریشده از CryptoBilis را راهاندازی کرده خواسته است داراییهایش را به دستگاه امضاکنندهای جدید، با عبارت بازیابی تازه، منتقل کند.
جمعبندی
این ماجرا نشان میدهد که حتی گردانندگان کلاهبرداریهای رمزارزی هم ممکن است قربانی سرقت شوند. در این مورد، سارقان با استفاده از قطعهای سختافزاریِ جاسازیشده در دستگاههای Ledger، عبارت بازیابی کیف پولها را به دست آوردند و بیش از ۶۰ بیتکوین را از یک گرداننده کلاهبرداری تسک محور دزدیدند.
ماجرا همچنین یادآور میشود که دستگاههای سختافزاری را باید از فروشندگان معتبر تهیه کرد و اگر احتمال افشای عبارت بازیابی وجود دارد، داراییها را به کیف پولی تازه با عبارت بازیابی جدید منتقل کرد.
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه


بیشتر بخوانید