1 ساعت پیش
زمان مطالعه : 13 دقیقه
افشای کلیدهای عمومی بیتکوین؛ مهمترین ریسک امنیتی بازار کریپتو در سال ۲۰۲۷؟
افشای کلیدهای عمومی بیتکوین و پیشرفت سریع هوش مصنوعی، نگرانیهای تازهای درباره امنیت بلندمدت شبکه بیتکوین ایجاد کرده است. برخی از چهرههای مطرح صنعت کریپتو، از جمله جاستین دریک و ویتالیک بوترین، بر ضرورت بررسی راهکارهای رمزنگاری مقاوم در برابر حملات احتمالی آینده تأکید دارند. از سوی دیگر، دادههای گلسنود نشان میدهد کلیدهای عمومی مرتبط با بخش قابلتوجهی از عرضه بیتکوین افشا شدهاند. موضوعی که در صورت پیشرفت چشمگیر روشهای رمزگشایی میتواند اهمیت بیشتری پیدا کند.
افشای کلیدهای عمومی بیتکوین ممکن است به یکی از مهمترین موضوعات امنیتی بازار ارزهای دیجیتال در سال ۲۰۲۷ تبدیل شود. جاستین دریک (Justin Drake)، پژوهشگر ارشد اتریوم، اخیرا از فعالان صنعت کریپتو خواست برای ورود به وضعیتی که آن را «حالت پناهگاه» (Bunker Mode) مینامد، آماده شوند. وضعیتی که در آن کاربران داراییهای خود را به آدرسهای جدیدی منتقل میکنند که کلیدهای عمومی آنها هنوز افشا نشدهاند.
نگرانی دریک این است که پیشرفتهای ریاضی ناشی از توسعه هوش مصنوعی بتوانند الگوریتم امضای دیجیتال ECDSA را که بهطور گسترده استفاده میشود، پیش از عملیشدن تهدید رایانههای کوانتومی در برابر حملات واقعی آسیبپذیر کنند. در بدترین سناریوی مطرحشده از سوی او، دارندگان داراییها ممکن است فقط چند ماه برای واکنش فرصت داشته باشند.
هنگامی که قیمتها کاهش مییابند، هنوز میتوان درباره ارزشگذاری داراییها و چرخههای بازار بحث کرد. اما اگر امنیت کلید خصوصی زیر سؤال برود، پرسش اساسیتری مطرح میشود. آیا واقعاً میتوان داراییهای موجود در کیف پول را متعلق به صاحب آن دانست؟ این مسئله مستقیماً به یکی از بنیادیترین اصول ارزهای دیجیتال، یعنی مالکیت و کنترل داراییها، مربوط میشود.
در این رابطه بخوانید : نواحی عرضه و تقاضا چیست و چگونه از آنها در ترید ارز دیجیتال استفاده کنیم؟
هوش مصنوعی میتواند امنیت کلیدهای خصوصی بیتکوین را تهدید کند؟
سناریویی که جاستین دریک را نگران کرده این است که هوش مصنوعی بتواند روشهای ریاضی ناشناختهای را کشف کند و به مهاجمان اجازه دهد با استفاده از سختافزارهای موجود، کلیدهای خصوصی کیف پولها را از دادههای عمومی بازیابی کنند.
دریک مفهوم «شکستن رمزنگاری» را بهصورت مشخصی مطرح میکند؛ برای مثال، مهاجمی بتواند با استفاده از خوشههای پردازشی مجهز به تعداد زیادی پردازنده گرافیکی (GPU)، کلید خصوصی هدف را در حدود یک هفته بازیابی کند.
البته این سناریو یک احتمال مطرحشده درباره پیشرفتهای آینده است، نه حملهای که وقوع آن با چنین سرعتی اثبات شده باشد.
تفاوت مهم میان تهدید هوش مصنوعی و تهدید رایانش کوانتومی در ماهیت آنهاست. تهدید کوانتومی به دستیابی به تواناییهای سختافزاری مشخص نیاز دارد؛ در مقابل، خطر ناشی از هوش مصنوعی میتواند از پیشرفت در الگوریتمها و روشهای حل مسائل ریاضی ناشی شود.
اگر مسئلهای ریاضی که پیشتر حلناشدنی یا بسیار دشوار تلقی میشد، با روشی جدید و کارآمدتر حل شود، هزینه محاسباتی حمله ممکن است بهشدت کاهش یابد. بنابراین، مدافعان شبکههای بلاکچینی نهتنها باید برای ظهور رایانههای کوانتومی آماده شوند، بلکه باید احتمال تغییر بنیادین در روشهای رمزنگاری کلاسیک را نیز در نظر بگیرند.
ساختار ریاضی پیچیده منحنیهای بیضوی (Elliptic Curves) یکی از دلایلی است که دریک را بهشدت نگران کرده است. آیا هوش مصنوعی قدرتمندتر میتواند راهحلهایی را کشف کند که انسانها تاکنون به آنها نرسیدهاند؟ و آیا دانش امنیتی انباشتهشده طی سالهای گذشته همچنان میتواند همان سطح از اطمینان را فراهم کند؟
چرا حتی رمزنگاری پساکوانتومی هم ممکن است کافی نباشد؟
واکنش ویتالیک بوترین نیز نشان میدهد که این احتمال را باید جدی گرفت. نگرانیهای او علاوه بر رمزنگاری منحنی بیضوی، رمزنگاری مبتنی بر شبکههای ریاضی یا «لاتیس» (Lattice-Based Cryptography) را نیز در بر میگیرد. از جمله طرحهای پساکوانتومی مانند ML-DSA.
این روشها نیز بر دشواری محاسباتی مسائل ریاضی مشخصی تکیه دارند. اگر پژوهشهای شتابگرفته با هوش مصنوعی روشهای حل این مسائل را تغییر دهند، حاشیه امنیت فراهمشده توسط پارامترهای فعلی نیز نیازمند بازنگری خواهد بود.
به همین دلیل، فقط استفاده از برچسب «پساکوانتومی» (Post-Quantum) برای مقابله با تمام ریسکهای ناشی از هوش مصنوعی کافی نیست.
بوترین ترجیح میدهد در مواردی که امکانپذیر است، از ساختارهای مبتنی بر هش (Hash-Based) برای امضاها و اثباتها استفاده شود تا وابستگی به ساختارهای پیچیده ریاضی کاهش یابد. با این حال، او هشدار میدهد که رمزنگاری کلید عمومی محدودیتهای دشوارتری دارد و نمیتوان این رویکرد را بهسادگی در تمام بخشهای آن به کار برد.
همه کارشناسان با هشدار چندماهه موافق نیستند
با وجود اهمیت احتمالی این تهدید، شماری از فعالان و پژوهشگران صنعت کریپتو با شدت هشدار دریک مخالفاند. مهمترین انتقاد این است که مطرحکردن احتمال وقوع حملهای عملی در «چند ماه آینده» بیش از اندازه هشداردهنده است و شواهد موجود هنوز چنین جدول زمانیای را تأیید نمیکنند.
همچنین بخوانید : حریم خصوصی داده ها در هوش مصنوعی: آیا ChatGPT با استانداردهای GDPR مطابقت دارد؟
ایلیا پولوسوخین (Illia Polosukhin)، بنیانگذار NEAR، میپذیرد که هوش مصنوعی درک ما از پیچیدگیهای ریاضی را به چالش کشیده است؛ اما به گفته او، هنوز تغییر چشمگیری در زمانبندی احتمالی حملات عملی به منحنیهای بیضوی مشاهده نشده است.
نگرانی دیگر او این است که فرایندهای پیچیده مهاجرت رمزنگاری میتوانند خودشان خطرهای تازهای برای کاربران ایجاد کنند. از دیدگاه او، انتقال به سازوکارهای رمزنگاری جدید باید به قابلیتی معمول و قابلمدیریت در زیرساختها تبدیل شود، نه اقدامی اضطراری و پرریسک.
شان بوو (Sean Bowe)، پژوهشگر رمزنگاری، نیز از فاصله میان شدت هشدارها و شواهد تازه انتقاد کرده است. به باور او، متخصصان باید به ذینفعان غیرمتخصص کمک کنند تا عدمقطعیت را بهتر درک کنند. هشدارهای بیش از اندازه فوری ممکن است باعث سردرگمی مخاطبان شوند و اعتبار اطلاعرسانیهای بعدی درباره ریسکها را کاهش دهند.
حدود ۳۰ درصد از کل عرضه بیتکوین در معرض افشای کلید عمومی
حتی اگر کارشناسان همچنان درباره زمان عملیشدن حملات احتمالی اختلاف نظر داشته باشند، میتوان ابعاد داراییهایی را که نیازمند بررسی و حفاظت هستند، با استفاده از دادههای بلاکچین تخمین زد.
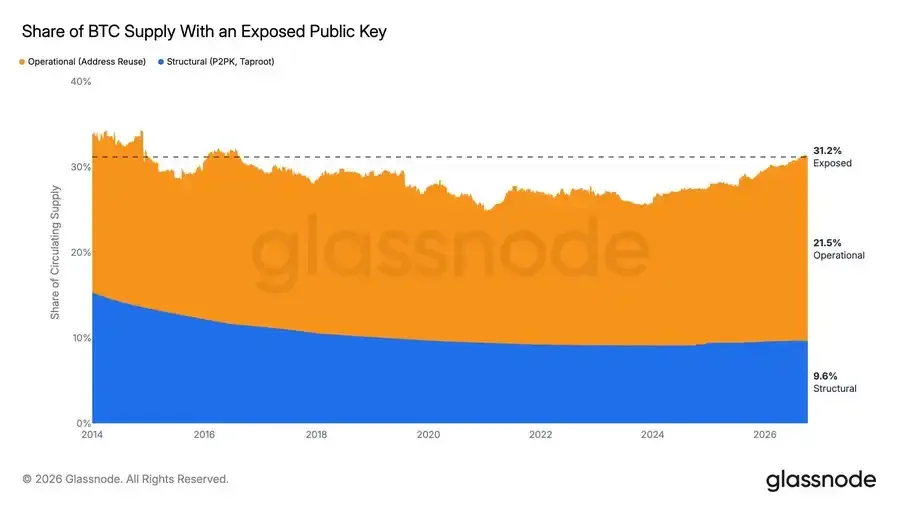
طبق دادههای رافائل (Rafael)، پژوهشگر گلسنود (Glassnode)، کلیدهای عمومی مرتبط با حدود ۶.۲۶ میلیون بیتکوین در حال حاضر روی بلاکچین قابل مشاهدهاند. این میزان معادل ۳۱.۲ درصد از کل عرضه بیتکوین است؛ در حالی که این نسبت در ابتدای سال ۲۰۲۱ حدود ۲۴.۸ درصد بود.
این آمار نشان میدهد عمومیبودن آدرس بیتکوین لزوماً به معنای افشای مستقیم کلید عمومی آن نیست.
تفاوت کلید عمومی و کلید خصوصی بیتکوین چیست؟
برای درک علت قرارگرفتن بخشی از بیتکوینها در معرض این ریسک، ابتدا باید تفاوت کلید عمومی و کلید خصوصی را شناخت.
کلید خصوصی (Private Key): برای ایجاد امضای دیجیتال و تأیید مجوز انتقال داراییها استفاده میشود. هر فردی که کلید خصوصی را در اختیار داشته باشد، در شرایط معمول میتواند کنترل داراییهای مرتبط با آن را به دست بگیرد.
کلید عمومی (Public Key): شبکه از آن برای بررسی صحت امضای دیجیتال استفاده میکند. این کلید بهگونهای طراحی شده که بتوان آن را منتشر کرد، بدون اینکه بهطور معمول امکان محاسبه کلید خصوصی از روی آن وجود داشته باشد.
آدرس بیتکوین: در بسیاری از انواع آدرسها، آدرس از هش کلید عمومی یا دادههای مرتبط با آن ساخته میشود؛ بنابراین ممکن است خود کلید عمومی تا زمان انجام یک تراکنش خرجکردن دارایی، مستقیماً روی بلاکچین آشکار نشود.
امنیت این ساختار به دشواری محاسبه کلید خصوصی از روی کلید عمومی وابسته است. اگر رایانهای کوانتومی با توانایی کافی بتواند این وضعیت را تغییر دهد، حتی کلیدهای عمومیای که سالها پیش منتشر شدهاند نیز ممکن است در معرض حمله قرار بگیرند.
چرا استفاده مجدد از آدرس بیتکوین ریسک ایجاد میکند؟
برخی آدرسهای بیتکوین در ابتدا فقط دادههای مشتقشده از هش کلید عمومی را روی بلاکچین نمایش میدهند و کلید عمومی کامل را آشکار نمیکنند. اما هنگامی که مالک دارایی از آن آدرس برای خرجکردن بیتکوین استفاده میکند، کلید عمومی در تراکنش افشا میشود.
اگر داراییها همچنان تحت همان کلید باقی بمانند یا بیتکوینهای جدید به همان آدرس دریافت شوند، موجودی مرتبط با آن کلید عمومیِ افشاشده همچنان در معرض ریسک بلندمدت قرار میگیرد.
این وضعیت ریسک ناشی از استفاده مجدد از آدرس (Address Reuse) شناخته میشود.
بر اساس برآورد رافائل، حدود ۴.۳۳ میلیون BTC در این دسته قرار میگیرند. انتقال این داراییها به آدرسهای جدیدی که بهدرستی ایجاد شدهاند و کلید عمومی آنها همچنان پشت سازوکار هش پنهان میماند، میتواند میزان افشای فعلی را کاهش دهد.
البته چنین انتقالی فقط میتواند بخشی از ریسک را کاهش دهد و جایگزین ارتقای کامل الگوریتمهای رمزنگاری نمیشود.
کدام نوع آدرسها کلید عمومی را مستقیماً آشکار میکنند؟
در خصوص حدود ۱.۹۴ میلیون BTC دیگر، کلید عمومی بهدلیل ساختار اسکریپت یا نوع خروجی تراکنش مستقیماً قابل مشاهده است.
برای مثال، در اسکریپتهای قدیمی پرداخت به کلید عمومی (P2PK)، کلید عمومی مستقیماً روی بلاکچین ثبت میشد. خروجیهای تپروت (Taproot) نیز کلید عمومی را آشکار میکنند.
در این موارد، حتی اگر داراییها هنوز خرج نشده باشند، کلید عمومی میتواند از قبل قابل مشاهده باشد. بنابراین، برای ارزیابی ریسک باید ساختار فنی آدرس و نوع خروجی تراکنش بررسی شود. صرفاً دانستن اینکه یک آدرس قبلاً استفاده شده است یا نه، برای تشخیص میزان مواجهه کافی نیست.
وضعیت کلیدهای عمومی در داراییهای صرافیها
صرافیها نیز بخش قابلتوجهی از فعالیتهای آنچین بیتکوین را به خود اختصاص میدهند.
بر اساس دادههای مربوط به داراییهای منتسب به صرافیها، کلیدهای عمومی مرتبط با حدود ۱.۷۹ میلیون BTC از این داراییها قابل مشاهدهاند. این میزان حدود ۵۷ درصد از موقعیتهای بررسیشده را تشکیل میدهد؛ در حالی که این نسبت در ماه مه ۵۵ درصد بود.
از زمان گزارش ماه مه، میزان کل عرضه بیتکوین با کلیدهای عمومی افشاشده حدود ۲۲۲ هزار BTC افزایش یافته است؛ در حالی که عرضه جدید بیتکوین در همین بازه تنها حدود ۶۴ هزار واحد بوده است.
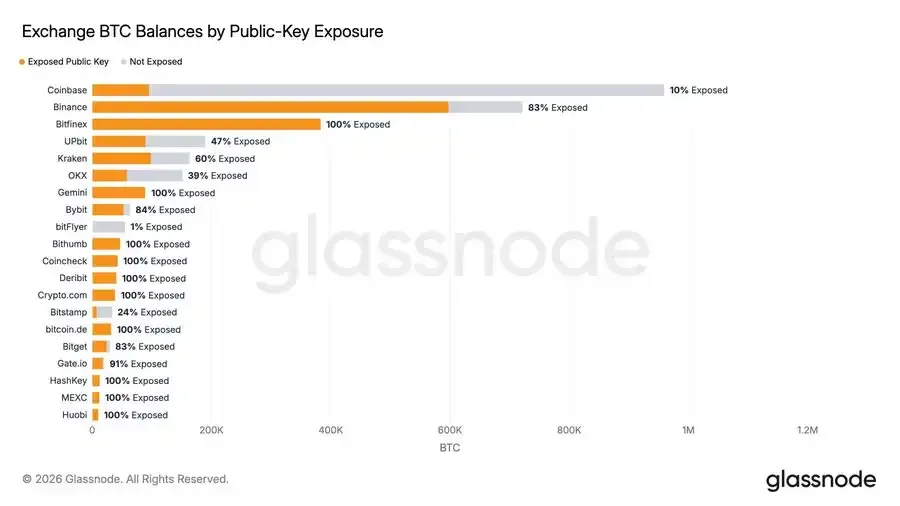
این تفاوت نشان میدهد که افزایش میزان بیتکوینهای در معرض افشای کلید عمومی را نمیتوان صرفاً با استخراج بیتکوینهای جدید توضیح داد. تغییرات در نحوه استفاده از آدرسها و آشکارشدن کلیدهای عمومی نیز در این روند نقش دارند.
با این حال، کاهش میزان افشای کلیدهای عمومی بهتنهایی جایگزین یک ارتقای جامع رمزنگاری نخواهد شد. داراییهایی که کلید عمومی آنها موقتاً پنهان مانده است، ممکن است هنگام خرجشدن و آشکارشدن کلید عمومی، در معرض پنجرههای زمانی آسیبپذیری قرار بگیرند.
با وجود این محدودیتها، دادههای موجود نشان میدهند که برخی اقدامات پیشگیرانه را میتوان از هماکنون انجام داد و میزان پیشرفت آنها را بهصورت مستمر زیر نظر گرفت.
نگرانی امنیتی باعث خروج برخی سرمایهگذاران از بازار کریپتو شده
عدمقطعیت درباره آینده رمزنگاری تنها یک بحث فنی نیست و بر تصمیم برخی سرمایهگذاران تأثیر گذاشته است.
معاملهگری با نام metavestor در شبکه اجتماعی ایکس اعلام کرده که بخش عمده داراییهای نقدی خود در بازار کریپتو را فروخته است. او نمیخواهد هر بار با انتشار خبری درباره پیشرفتهای ریاضی مبتنی بر هوش مصنوعی، نگران ازدسترفتن غیرقابلبازگشت داراییهایش باشد. همچنین نمیخواهد هر بار که انتقالی از یک آدرس قدیمی بیتکوین مشاهده میکند، به این فکر بیفتد که آیا کلید خصوصی آن آدرس افشا شده یا خیر.
او در ابتدا با خوشبینی نسبت به فناوری وارد بازار ارزهای دیجیتال شده بود؛ اما اکنون ترجیح میدهد توجه بیشتری به حوزههایی مانند هوش مصنوعی و زیستفناوری داشته باشد.
به گفته او، نگهداشتن داراییهای کریپتویی گاهی این احساس را ایجاد میکند که در برابر پیشرفت هوش مصنوعی پوزیشن فروش گرفته است. او میگوید حتی اگر با فروش داراییها از رشد صعودی بعدی بازار جا بماند، حاضر است این فرصت را از دست بدهد؛ زیرا داراییهای دیگری نیز برای معامله وجود دارند.
آیا امنیت بانکها میتواند الگویی برای بازار کریپتو باشد؟
این استدلال که «بانکها نیز از رمزنگاری استفاده میکنند» نتوانسته نگرانی این معاملهگر را برطرف کند.
او در توضیحات بعدی خود بر نقش تیمهای امنیتی و توان دفاعی بانکها تأکید کرده و به امکان بررسی حملات بزرگ و کمکهای دولتی در شرایط بحرانی نیز اشاره کرده است. در مقابل، او نسبت به داراییهای آنچین همان سطح از اطمینان را ندارد.
این نگرانی تا حدی به تفاوت میان ساختارهای مالی متمرکز و غیرمتمرکز مربوط میشود. در یک سیستم متمرکز، ممکن است نهادهایی برای مدیریت بحران، بررسی حمله یا جبران خسارت وجود داشته باشند؛ اما در بسیاری از سیستمهای بلاکچینی، تراکنشهای تأییدشده برگشتناپذیرند و بازگرداندن داراییهای سرقتشده لزوماً امکانپذیر نیست.
از سوی دیگر، برای ایجاد انگیزه در یک مهاجم لازم نیست کل سامانه رمزنگاری بهطور کامل از کار بیفتد. اگر هزینه بازیابی کلید خصوصی یک آدرس از ارزش داراییهای قابلسرقت آن کمتر باشد، حمله میتواند از نظر اقتصادی جذاب شود.
عواملی مانند سهولت انتقال داراییها، امکان تبدیل سریع آنها به پول و احتمال بازیابی خسارت، همگی بر نحوه توزیع ریسک میان آدرسهای مختلف تأثیر میگذارند.
آیا ریسک رمزنگاری به معنای پایان آینده بیتکوین است؟
مخالفان دیدگاههای بدبینانه یادآوری میکنند که بیتکوین در سالهای ابتدایی خود نیز با خطرهای وجودی متعددی روبهرو بود؛ از جمله مشکلات نگهداری دارایی، پذیرش عمومی و ابهامات نظارتی.
از این دیدگاه، پذیرش ریسک بخشی از سرمایهگذاری است و تمایل سرمایهگذاران به تحمل خطرهای مشخص میتواند یکی از منابع بازدهی باشد. بنابراین، وجود ریسک بهتنهایی تعیین نمیکند که نگهداری یک دارایی تصمیم درستی است یا خیر.
منتقدان همچنین با این ایده مخالفاند که حمایت دولتها یا کمک نهادهای مالی را میتوان از پیش تضمینشده دانست. اگر نهادهای مورداعتماد نیز با افزایش فشار حملات مواجه شوند، ممکن است ارزش نسبی ارزهای (Permissionless) دوباره ارزیابی شود.
از نگاه این گروه، هشدار دریک میتواند صنعت را وادار کند اقدامات پیشگیرانه را جدیتر دنبال کند؛ تغییری که در نهایت ممکن است به افزایش امنیت کل اکوسیستم منجر شود.
در نتیجه، برخی سرمایهگذاران حاضرند ریسکهایی را که هنوز بهطور دقیق قابلاندازهگیری نیستند، بپذیرند؛ در حالی که برخی دیگر معتقدند تلاش مداوم برای پایش این خطرها از مزایای موردانتظار نگهداری داراییهای کریپتویی بیشتر شده است.
صنعت کریپتو چگونه برای ارتقای رمزنگاری آماده میشود؟
صنعت ارزهای دیجیتال تاکنون چند مسیر فنی مشخص را برای مواجهه با تهدیدهای رمزنگاری بررسی کرده است. هدف مشترک این رویکردها، فراهمکردن امکان تغییر الگوریتمهای احراز هویت و امضای دیجیتال، بدون وابستگی دائمی به سازوکارهای فعلی است.
پیشنهاد EIP-8141 اتریوم و حرکت بهسوی انعطافپذیری رمزنگاری
پیشنهاد EIP-8141 اتریوم بهدنبال قابلبرنامهریزیکردن فرایند اعتبارسنجی حسابهاست. این قابلیت به حسابها اجازه میدهد روش تأیید مجوز تراکنشها را انتخاب کنند و وابستگی به الگوریتمهای ثابت امضای دیجیتال را کاهش دهند.
به گفته یکی از اعضای بنیاد اتریوم، نقشه راه این پروژه همچنین شامل هدف دستیابی به یک لایه اول (L1) با حداقل قابلیتهای پساکوانتومی است.
اهمیت این نوع انعطافپذیری رمزنگاری (Cryptographic Agility) در آن است که شبکه میتواند برای تغییر سازوکارهای اعتبارسنجی آماده باشد.
راهکار سولانا برای بازیابی و انتقال کلیدها
جیکوب کریچ (Jacob Creech) از سولانا نیز مسیری برای بازیابی داراییها بر پایه یک بذر محرمانه (Secret Seed) مطرح کرده است.
در این روش، کلید امضا از روی بذر محرمانه تولید میشود. ایده مطرحشده این است که مالک قانونی دارایی بتواند پیش از انتقال داراییها به سازوکار امضای جدید، با ارائه یک اثبات مبتنی بر هش نشان دهد که بذر محرمانه را در اختیار دارد.
چنین رویکردی میتواند راهی برای تأیید مالکیت در زمان مهاجرت به سیستم رمزنگاری جدید فراهم کند. هرچند اجرای امن آن به جزئیات فنی و نحوه پیادهسازی بستگی دارد.
برنامه NEAR برای استفاده از ML-DSA و روشهای مبتنی بر هش
توضیحات ایلیا درباره مدل حسابهای NEAR نیز بر اهمیت مدیریت و چرخش کلیدها تأکید دارد.
طبق گفته او شبکه NEAR در حال حاضر از ML-DSA پشتیبانی میکند و قصد دارد سازوکارهای مبتنی بر هش را نیز به قابلیتهای خود اضافه کند.
با توجه به نگرانیهای ویتالیک بوترین درباره رمزنگاری مبتنی بر لاتیس، توانایی تغییر مستمر روشهای احراز هویت میتواند از اتکا به امنیت یک الگوریتم خاص ارزشمندتر باشد.
با این حال، هیچیک از این مسیرها هنوز تضمین نکردهاند که تمام داراییها بهموقع به سازوکارهای جدید منتقل خواهند شد.
کیف پولها باید از روشهای اعتبارسنجی جدید پشتیبانی کنند، نهادهای نگهدارنده دارایی باید فرایندهای مهاجرت را هماهنگ کنند و کاربران نیز باید در طول این فرایند از داراییهای خود محافظت کنند.
هوش مصنوعی میتواند به تقویت رمزنگاری نیز کمک کند
با وجود نگرانیها درباره قابلیتهای تهاجمی هوش مصنوعی، همین فناوری میتواند به تقویت دفاع سایبری و پژوهشهای رمزنگاری کمک کند.
بینجی توضیح میدهد که هوش مصنوعی میتواند به پژوهشهای رمزنگاری سرعت ببخشد و از فرایندهای تأیید رسمی (Formal Verification) پشتیبانی کند. این قابلیتها به بررسی دقیقتر امنیت طراحیهای جدید کمک میکنند.
ابزارهای قدرتمندتر میتوانند هم در شناسایی مسیرهای احتمالی حمله و هم در کشف آسیبپذیریها و اعتبارسنجی سازوکارهای دفاعی جدید نقش داشته باشند.
پیشرفت فناوری همزمان توانایی مهاجمان و مدافعان را تغییر میدهد و انتظارات جامعه از سامانههای قابلاعتماد را نیز دگرگون میکند. نمیتوان قابلیتهای دفاعی را ثابت فرض کرد و سپس تمام پیشرفتهای مهاجمان را تا بدترین سناریوی ممکن امتداد داد.
ارتقای رمزنگاری و مهاجرت داراییها
ارتقای الگوریتمهای رمزنگاری و انتقال داراییها به ساختارهای امنتر احتمالاً از موضوعات مهم صنعت کریپتو در سال ۲۰۲۷ خواهند بود.
افزایش اطمینان به امنیت داراییهای دیجیتال به بازسازی حس اعتماد در این بازار نیاز دارد. سامانهای که بتواند پایههای امنیتی خود را بهطور مستمر بهروزرسانی کند و تمرکز دسترسیهای حیاتی را کاهش دهد، در عصر هوش مصنوعی ارزش بیشتری خواهد داشت.
در نهایت، چالش اصلی تنها پیشبینی زمان ظهور یک حمله نیست. بلکه آمادهسازی زیرساختها برای تغییر، کاهش خطر و ایجاد سازوکارهایی است که بتوانند در برابر تهدیدهای جدید دوام بیاورند.
جمعبندی
افشای کلیدهای عمومی بیتکوین و پیشرفت سریع هوش مصنوعی، نگرانیهای تازهای درباره امنیت بلندمدت شبکه بیتکوین ایجاد کرده است. برخی از چهرههای مطرح صنعت کریپتو، از جمله جاستین دریک و ویتالیک بوترین، بر ضرورت بررسی راهکارهای رمزنگاری مقاوم در برابر حملات احتمالی آینده تأکید دارند. از سوی دیگر، دادههای گلسنود نشان میدهد کلیدهای عمومی مرتبط با بخش قابلتوجهی از عرضه بیتکوین در معرض دید قرار دارند. موضوعی که در صورت پیشرفت چشمگیر روشهای رمزگشایی میتواند اهمیت بیشتری پیدا کند.
با این حال، قابلمشاهده بودن کلید عمومی به معنای امکان سرقت فوری بیتکوینها نیست و درباره زمان عملیشدن چنین حملاتی نیز اتفاقنظر وجود ندارد. بنابراین، مهاجرت به آدرسهای امنتر و توسعه فناوریهای رمزنگاری مقاوم در برابر تهدیدات آینده، از جمله اقداماتی هستند که میتوانند در بلندمدت به حفظ امنیت داراییهای دیجیتال کمک کنند.
ترجمه شده توسط مجله خبری نیپوتو
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه


بیشتر بخوانید