2 ساعت پیش
زمان مطالعه : 8 دقیقه
هشدار بنیانگذار OneKey به دارندگان آیفون ۱۱ و قدیمیتر درباره سرقت ارزهای دیجیتال
ییشی وانگ، بنیانگذار کیف پول رمزارزی OneKey، به کاربران هشدار داده که عبارت بازیابی کیف پول خود را در آیفونهای قدیمی ذخیره نکنند. وانگ در پستی در تاریخ ۳۱ اکتبر توضیح داد برخی آیفونهای عرضهشده پیش از سال ۲۰۲۰، در سیستم راهاندازی خود آسیبپذیریهایی دارند که اپل نمیتواند آنها را از طریق بهروزرسانی نرمافزاری برطرف کند.
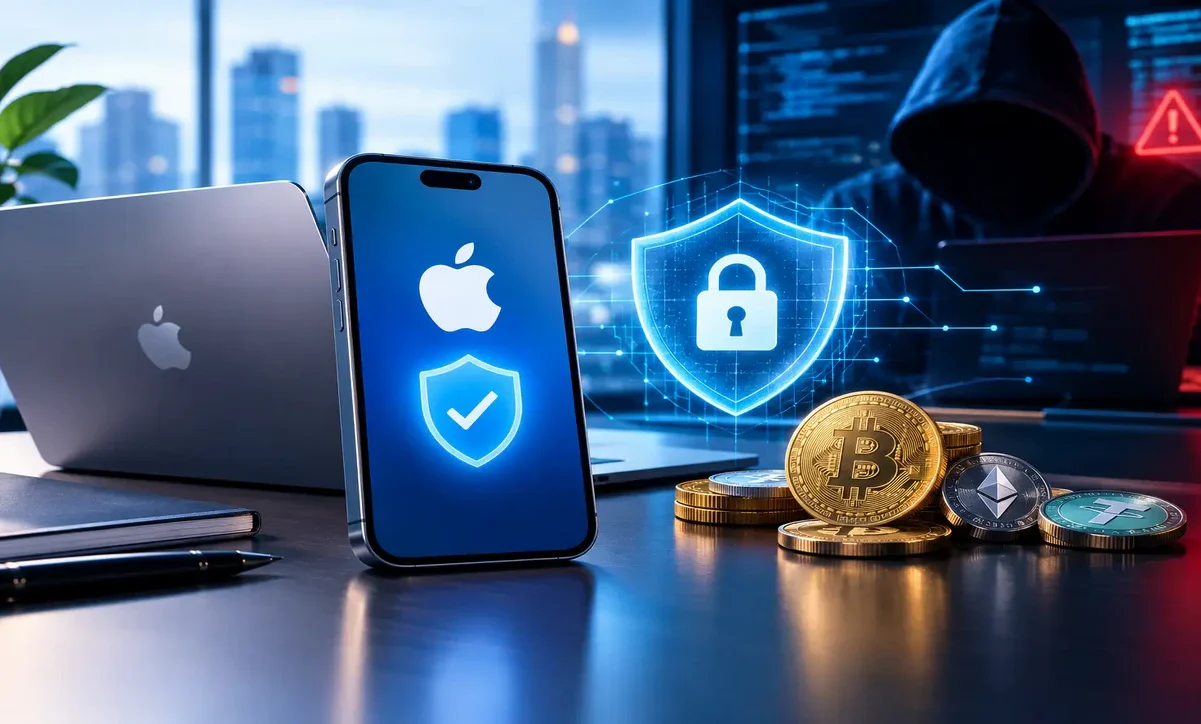
ییشی وانگ، بنیانگذار کیف پول رمزارزی OneKey، به کاربران هشدار داده که به دلیل احتمال سرقت ارزهای دیجیتال عبارت بازیابی کیف پول خود را در آیفونهای قدیمی ذخیره نکنند. به گفته او، برخی از این گوشیها دارای آسیبپذیریهای امنیتی سختافزاری هستند که حتی با بازگرداندن گوشی به تنظیمات کارخانه یا قطع اتصال اینترنت نیز برطرف نمیشوند.
وانگ در پستی در تاریخ ۳۱ اکتبر توضیح داد برخی آیفونهای عرضهشده پیش از سال ۲۰۲۰، در سیستم راهاندازی خود آسیبپذیریهایی دارند که اپل نمیتواند آنها را از طریق بهروزرسانی نرمافزاری برطرف کند.
آسیبپذیریهای غیرقابلرفع در آیفونهای قدیمی
بسیاری از کاربران رمزارز برای ساخت کیف پول آفلاین، از گوشیهای هوشمند قدیمی استفاده میکنند. آنها با حذف برنامههای غیرضروری و قطع اتصالات شبکه تلاش میکنند اطلاعات خصوصی خود را از دسترس مهاجمان اینترنتی دور نگه دارند.
در این رابطه بخوانید : سوآپ کریپتو به کریپتو چیست؟
بااینحال، وانگ درباره امنیت این روش در دستگاههایی که آسیبپذیری شناختهشده BootROM دارند، ابراز تردید کرده است. BootROM بخشی از سختافزار است که نخستین دستورها هنگام روشنشدن آیفون را اجرا میکند. ازآنجاکه این دستورها بهصورت دائمی در پردازنده ذخیره شدهاند، بهروزرسانیهای معمول iOS نمیتوانند کد آسیبدیده را جایگزین کنند.
دو آسیبپذیری شناختهشده، نسلهای مختلفی از دستگاههای اپل را تحتتأثیر قرار میدهند:
مورد اول Checkm8: این آسیبپذیری در سال ۲۰۱۹ عمومی شد و مدلهای آیفون 4S تا آیفون X را شامل میشود.
مورد دوم usbliter8: این آسیبپذیری در ژوئن ۲۰۲۶ افشا شد و پردازندههای A12 و A13 اپل را هدف قرار میدهد. از جمله آیفون XS، XR، سری آیفون ۱۱ و نسل دوم iPhone SE.
مهاجمانی که به گوشی دسترسی فیزیکی دارند، میتوانند از طریق اتصال USB در فرایند راهاندازی دستگاه دستکاری کنند. در این روش، مهاجم گوشی را در حالت DFU قرار میدهد. سپس با اتصال تجهیزات تخصصی، میتواند پیش از بارگذاری سیستمعامل iOS کد غیرمجاز اجرا کند.
به همین دلیل، فعالکردن حالت هواپیما مانع سرقت ارزهای دیجیتال نمیشود؛ زیرا سوءاستفاده از این آسیبپذیریها به اتصال اینترنت نیازی ندارد.
دسترسی فیزیکی لزوماً به معنای سرقت عبارت بازیابی نیست
وانگ تأکید کرده که وجود این آسیبپذیریها بهتنهایی به مهاجم اجازه دسترسی مستقیم به کیف پول رمزارزی را نمیدهد.
در دستگاههایی مانند آیفون XS و آیفون ۱۱، رمز عبور، رمزگذاری اطلاعات و قابلیت امنیتی Secure Enclave اپل، لایههای حفاظتی بیشتری ایجاد میکنند.
بااینحال، استفاده از رمزهای کوتاه، نرمافزارهای قدیمی یا رمزهای عبور ضعیف برای محافظت از برنامههای کیف پول میتواند خطر را افزایش دهد.
فایلهای رمزگذاریشده کیف پول نیز ممکن است نقطهضعف دیگری باشند. اگر مهاجم بتواند فایلی را استخراج کند که تنها با یک رمز عبور ضعیف محافظت شده است، ممکن است بتواند بهصورت آفلاین ترکیبهای مختلف رمز را امتحان کند.
توصیه OneKey به ساخت عبارت بازیابی جدید
وانگ به کاربرانی که عبارت بازیابی کیف پول خود را در آیفونهای آسیبپذیر ذخیره کردهاند توصیه میکند در یک محیط امن، کیف پول کاملاً جدیدی بسازند.
همچنین بخوانید : ارز دیجیتال آستر (ASTER) چیست؟ معرفی کامل پروژه Aster
ساخت یک آدرس جدید با همان عبارت بازیابی قبلی مشکل را حل نمیکند؛ زیرا اگر عبارت اولیه افشا شده باشد، داراییهای مرتبط با آن همچنان در معرض خطر خواهند بود.
او توصیه کرده کاربران داراییهای رمزارزی خود را به کیف پولهایی منتقل کنند که با عبارتهای بازیابی جدید ساخته شدهاند. بهویژه اگر گوشی قدیمی برای مدتی خارج از کنترل مالک بوده است.
از دیگر توصیههای امنیتی او میتوان به بهروزرسانی منظم نرمافزار، انتخاب رمزهای عبور طولانیتر و ترکیبی از حروف و اعداد و خودداری از اتصال گوشی به شارژرها یا لوازم جانبی USB ناشناس اشاره کرد.
وانگ همچنین به افرادی که نگران حملات هدفمند سرقت ارزهای دیجیتال هستند پیشنهاد کرده است قابلیت Lockdown Mode اپل را فعال کنند. قابلیتی که برخی عملکردها و اتصالات دستگاه را محدود میکند.
ترجمه شده توسط مجله خبری نیپوتو
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه




بیشتر بخوانید