7 ساعت پیش
زمان مطالعه : 4
هشدار ترزور به خریداران CryptoBilis برای انتقال داراییها به دلیل سوءظن به جاسوسافزار (Implant)
ترزور پس از گزارش شناسایی یک قطعه جاسوسی احتمالی در کیف پول Safe 5 فروختهشده از طریق بازفروشنده سابق CryptoBilis، از خریداران این فروشنده از ماه مارس تاکنون خواسته داراییهایشان را به کیف پولی امن منتقل کنند. هنوز اصالت قطعه و وقوع سرقت تأیید نشده، اما ترزور گزارش را جدی گرفته و در حال بررسی زنجیره فروش و تقویت تدابیر امنیتی خود است.
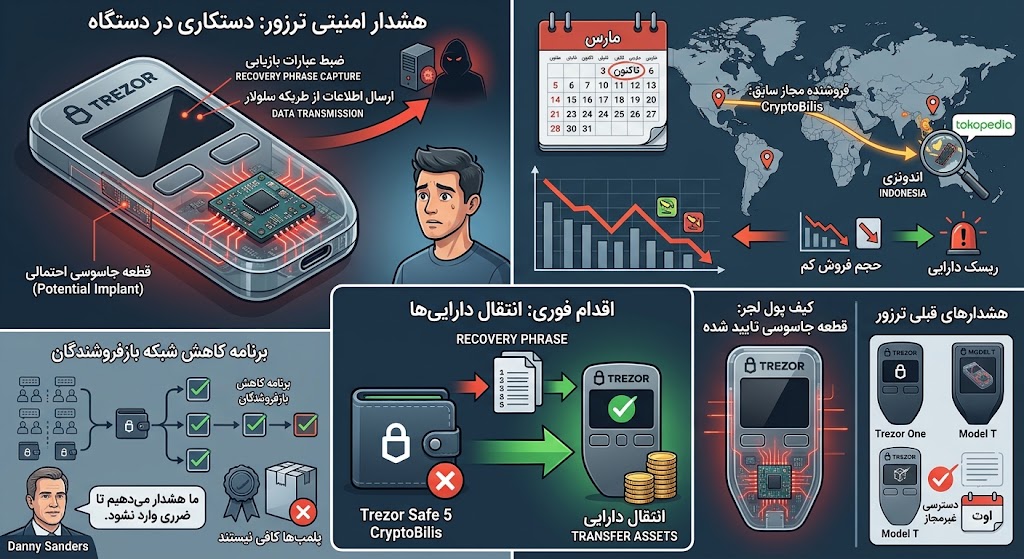
ترزور از مشتریانی که از ماه مارس دستگاههایی را از CryptoBilis خریداری کردهاند، خواست تا داراییهای خود را منتقل کنند؛ این هشدار پس از گزارشهایی مبنی بر احتمال وجود یک قطعه جاسوسی (Implant) در سختافزار منتشر شده است.
ترزور از مشتریانی که کیف پولهای سختافزاری این شرکت را از ماه مارس تاکنون از بازفروشنده مجاز سابق یعنی CryptoBilis خریداری کردهاند، خواست تا پس از گزارشهایی مبنی بر وجود یک قطعه جاسوسی احتمالی در دستگاه Safe 5، داراییهای خود را جابجا کنند.
ترزور روز جمعه اعلام کرد که یک مشتری در اندونزی، وجود یک برد مدار غیرمجاز را در داخل یک دستگاه Trezor Safe 5 که در ماه اوت از سایت Tokopedia خریداری شده بود، گزارش کرده است. طبق این گزارش، این قطعه مشکوک میتواند اطلاعات نمایش داده شده روی صفحه نمایش دستگاه، از جمله عبارات بازیابی کیف پول (Recovery Phrases) را ضبط کرده و از طریق شبکه سلولار (موبایلی) ارسال کند. ترزور اعلام کرد که هنوز این دستگاه را بررسی نکرده و گزارشی مبنی بر ضرر و زیان مرتبط با آن دریافت نکرده است.
در این رابطه بخوانید : هر آنچه که باید درباره بند دائو (BEND) بدانید
دنی سندرز، مدیر تجاری ترزور به کوینتلگراف گفت: ما هنوز دستگاه را در آزمایشگاه خود نداشتهایم، اما با این گزارش به عنوان یک گزارش معتبر برخورد میکنیم؛ ترجیح میدهیم همین حالا به مردم هشدار دهیم تا اینکه منتظر تایید نهایی بمانیم و در این میان متوجه شویم که کسی دارایی خود را از دست داده است.
سخنگوی ترزور اعلام کرد که حجم فروش از طریق این بازفروشنده بسیار کم بوده است، اما از ارائه آمار دقیق خودداری کرد. این سخنگو افزود که ترزور هنوز مشخص نکرده است که دستکاری مشکوک در کجا رخ داده است و در حال بازبینی حفاظتهای سختافزاری خود است؛ وی اذعان داشت که اقدامات حفاظتی موجود، از جمله پلمبها و بستهبندیها، به تنهایی کافی نیستند.
دستکاری در کیف پولهای Ledger و هشدارهای قبلی به Trezor
این هشدار در پی گزارشهای مربوط به از دست رفتن ارزهای دیجیتال از طریق کیف پولهای Ledger که از طریق CryptoBilis فروخته شده بودند، منتشر شد که در تاریخ ۹ اکتبر مطرح گردید. شرکت Ledger وجود یک قطعه جاسوسی سختافزاری غیرمجاز را در یکی از دستگاههای آسیبدیده تایید کرد.
جو گرند (Joe Grand)، پژوهشگر امنیت، پیش از این گفته بود که در ماه اوت، ترزور را در مورد کیف پولهای دستکاری شده Trezor One و Model T که از طریق فروشندگان غیرمجاز در تیکتاک و فیسبوک خریداری شده بودند، مطلع کرده است. ترزور در آن زمان گفته بود که ادعای قبلیاش مبنی بر عدم وجود شواهد از دستگاههای هک شده، تنها مربوط به کیف پولهای جدیدی است که از طریق بازفروشندگان مجاز فروخته میشوند.
ترزور در آن زمان اعلام کرد که بررسیهای راهاندازی آن دستگاهها، هدفش شناسایی دستگاههای تقلبی و فریمورهای (Firmware) تغییر یافته است، در حالی که قطعه جاسوسی که در Ledger فروخته شده توسط CryptoBilis یافت شد، بدون تغییر در فریمور، صفحه نمایش را میخواند. یک عبارت بازیابی سرقت شده میتواند به مهاجم اجازه دهد تا کیف پول را در دستگاه دیگری بازیابی کرده و داراییهای آن را منتقل کند.
ترزور در تاریخ ۱۳ اکتبر اعلام کرد که برنامههایی برای کاهش شبکه بازفروشندگان خود دارد.
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه



بیشتر بخوانید