9 ساعت پیش
زمان مطالعه : 8 دقیقه
کشف بدافزار جدید سرقت ارزهای دیجیتال در آیفون
شرکت امنیت سایبری iVerify از شناسایی نسخه جدیدی از جاسوسافزار DarkSword با نام P7 DarkSword خبر داده که میتواند کیف پولهای رمزارزی را شناسایی کرده و اطلاعات مرتبط با کیف پول imToken را استخراج کند. این بدافزار قادر است اطلاعات ورود، یادداشتها، تصاویر و فایلهای برخی برنامهها را از آیفونهای آلوده جمعآوری کند. اطلاعاتی که ممکن است حاوی دادههای حساس کیف پول باشند.
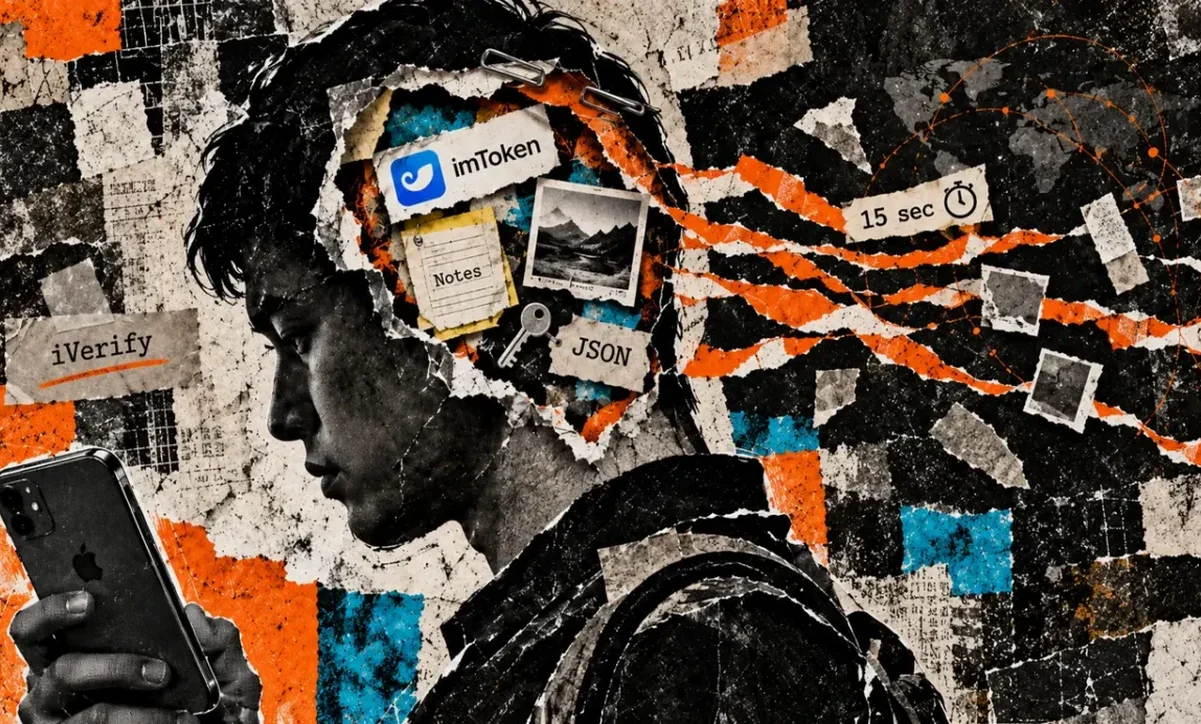
نسخه ارتقایافته بدافزار DarkSword میتواند با اتصال به سرور مهاجمان، اطلاعات مرتبط با کیف پولهای رمزارزی و اطلاعات حساس کاربران را از آیفونهای آلوده جمعآوری کند. بااینحال، هنوز شواهدی از سرقت قطعی رمزارزها با این نسخه منتشر نشده است.
نکات کلیدی
- شرکت امنیت سایبری iVerify از شناسایی نسخه جدیدی از جاسوسافزار DarkSword با نام P7 DarkSword خبر داده که میتواند کیف پولهای رمزارزی را شناسایی کرده و اطلاعات مرتبط با کیف پول imToken را استخراج کند.
- این بدافزار قادر است اطلاعات ورود، یادداشتها، تصاویر و فایلهای برخی برنامهها را از گوشیهای آلوده جمعآوری کند. اطلاعاتی که ممکن است حاوی دادههای حساس کیف پول باشند.
پژوهشگران هنوز سرقت رمزارزها توسط این نسخه را تأیید نکردهاند و مشخص نیست P7 میتواند بهروزرسانیهای امنیتی جدید اپل را دور بزند یا خیر.
پژوهشگران از شناسایی نسخه جدیدی از جاسوسافزار آیفون خبر دادهاند که میتواند اطلاعات کیف پولهای رمزارزی و اطلاعات ورود حساس را از دستگاههای آلوده بهصورت از راه دور استخراج کند.
شرکت امنیت سایبری iVerify در ۸ اکتبر، پس از بررسی آلودگیای که در ماه اوت شناسایی شده بود، جزئیات این بدافزار را منتشر کرد. این نسخه که P7 DarkSword نامگذاری شده، شامل دستورهایی اختصاصی برای هدف قرار دادن برنامههای کیف پول رمزارزی است. میتواند رمزهای عبور، تصاویر و اطلاعات شخصی کاربران را جمعآوری کند.
در این رابطه بخوانید : الگوی سر و شانه ها چیست و چگونه میتوان آن را شناسایی کرد؟
این کشف، خطر فزایندهای را برای دارندگان رمزارزهایی برجسته میکند که از کیف پولهای موبایلی استفاده میکنند. مهاجمانی که به دستگاه قربانی دسترسی پیدا کنند، ممکن است بدون نیاز به سوءاستفاده از آسیبپذیری خودِ برنامه کیف پول، اطلاعات حساس او را به دست آورند.
جاسوسافزار DarkSword چگونه کیف پولهای رمزارزی را هدف قرار میدهد؟
بر اساس بررسی فنی iVerify، نسخه P7 دو قابلیت اختصاصی برای شناسایی و جمعآوری اطلاعات مرتبط با رمزارزها دارد.
نخستین قابلیت با نام wallet_scan، دستگاه آلوده را برای یافتن برنامههای کیف پول رمزارزی نصبشده اسکن میکند. این قابلیت به مهاجمان اجازه میدهد کاربران احتمالی رمزارز را شناسایی کرده و اهداف موردنظر خود را مشخص کنند.
دومین قابلیت با نام wallet_extract، برای جمعآوری دادههای مرتبط با imToken طراحی شده است؛ کیف پول رمزارزیای که از چندین شبکه بلاکچینی پشتیبانی میکند.
این دو دستور در کنار یکدیگر به مهاجمان امکان میدهند پس از دسترسی به گوشی، کاربران رمزارز را شناسایی کرده و فایلهای مرتبط با کیف پولهای آنها را استخراج کنند.
این جاسوسافزار همچنین سامانه Keychain اپل را هدف قرار میدهد؛ سیستمی که برای ذخیره رمزهای عبور، اطلاعات احراز هویت و سایر دادههای حساس استفاده میشود.
نسخههای قبلی DarkSword پایگاه داده Keychain را کپی کرده و برای پردازش به زیرساختهایی تحت کنترل مهاجمان انتقال میدادند. اما نسخه P7 اطلاعات استخراجشده از Keychain را ابتدا مستقیماً روی دستگاه آلوده به شکل یک فایل JSON آماده میکند و سپس آن را ارسال میکند.
این تغییر، شیوه پردازش اطلاعات ورود و اعتبارنامههای جمعآوریشده را دگرگون کرده. میتواند باعث شود دادههای دریافتی پس از رسیدن به سرور مهاجمان، سریعتر قابل استفاده باشند.
خطر فراتر از برنامههای کیف پول است
تهدید P7 تنها به برنامههای کیف پول رمزارزی محدود نمیشود. این بدافزار میتواند پایگاه داده Apple Notes، تصاویر و فایلهای منتخب برخی برنامهها را نیز جمعآوری کند.
این منابع ممکن است حاوی اطلاعات مالی حساس باشند؛ از جمله عبارت بازیابی کیف پول یا اطلاعات ورود به آن، در صورتی که کاربر چنین دادههایی را در یادداشتها یا فایلهای دستگاه ذخیره کرده باشد.
بااینحال، استخراج فایلهای کیف پول یا شناسایی یک برنامه نصبشده لزوماً به معنای دستیابی به کلیدهای خصوصی آن نیست. امکان انجام تراکنش غیرمجاز به نوع اطلاعاتی بستگی دارد که بدافزار واقعاً موفق به استخراج آنها میشود و اینکه آیا این اطلاعات برای تأیید و انتقال داراییها کافی هستند یا خیر.
همچنین بخوانید : ارز دیجیتال اتر فای (ETHFI) چیست؟ معرفی کامل پروتکل ether.fi
بررسی گوشی آلوده هر ۱۵ ثانیه؛ کنترل از راه دور توسعهیافتهتر
یکی از تغییرات مهم در این نسخه، گسترش قابلیت کنترل از راه دور جاسوسافزار است.
P7 بهجای اینکه صرفاً به یک فرایند از پیش تعیینشده برای جمعآوری اطلاعات متکی باشد، بهطور پیشفرض هر ۱۵ ثانیه با سروری تحت کنترل مهاجمان ارتباط برقرار میکند تا دستورهای جدیدی برای اجرا روی گوشی آلوده دریافت کند.
اپراتورهای بدافزار میتوانند این فاصله زمانی را تغییر دهند، به دنبال فایلهای مشخصی بگردند و فعالیتهای بیشتری برای جمعآوری اطلاعات آغاز کنند. بدون آنکه لازم باشد دستگاه را دوباره آلوده کنند.
پژوهشگران همچنین تغییراتی را شناسایی کردهاند که با هدف دشوارتر کردن شناسایی بدافزار و افزایش پایداری عملکرد آن انجام شدهاند.
بااینحال، iVerify هیچ مدرکی مبنی بر انجام موفق یک سرقت رمزارزی از طریق این نسخه منتشر نکرده است. همچنین تعداد کاربران کیف پولی که تحت تأثیر قرار گرفتهاند یا میزان خسارت مالی احتمالی مشخص نشده است.
اپل توصیه میکند کاربران جدیدترین نسخه سازگار سیستمعامل دستگاه خود را نصب کرده و بهروزرسانی خودکار را فعال کنند. پژوهشهای پیشین گوگل درباره DarkSword نیز توصیه کردهاند در شرایطی که بهروزرسانی امکانپذیر نیست، از قابلیت Lockdown Mode اپل استفاده شود.
جمعبندی
نسخه جدید P7 DarkSword نشان میدهد جاسوسافزارهای موبایلی میتوانند با شناسایی برنامههای کیف پول، استخراج اطلاعات حساس و دریافت دستورهای تازه از سرور مهاجم، تهدید جدیتری برای حریم خصوصی کاربران رمزارز ایجاد کنند. ارتباط پیشفرض هر ۱۵ ثانیهای با سرور مهاجمان نیز امکان کنترل مستمر دستگاه آلوده را فراهم میکند.
بااینحال، هنوز شواهدی از سرقت قطعی رمزارزها با این نسخه ارائه نشد. توانایی آن برای عبور از جدیدترین اصلاحات امنیتی اپل نیز تأیید نشده است. کاربران بهتر است سیستمعامل آیفون خود را بهروز نگه دارند. از ذخیره عبارت بازیابی و کلیدهای حساس در یادداشتها یا فایلهای معمولی خودداری کنند و اطلاعات محرمانه کیف پول را در اختیار برنامهها یا منابع ناشناس قرار ندهند.
ترجمه شده توسط مجله خبری نیپوتو
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه





بیشتر بخوانید