1 ساعت پیش
زمان مطالعه : 13 دقیقه
هک ۶.۱۵ میلیارد دلاری بایننس چگونه اتفاق افتاد؟ پشت پرده یکی از بزرگترین سرقتهای تاریخ ارزهای دیجیتال
در تاریخ ۲۹ اکتبر ۲۰۲۶، مهاجمی ناشناس طی ۳۱ دقیقه، حدود ۶.۱۵ میلیارد دلار از داراییهای صرافی بایننس را به سرقت برد؛ اتفاقی که یکی از بزرگترین سرقتهای تاریخ اینترنت به شمار میرود. بایننس در ابتدا میزان خسارت را ۶.۳ میلیارد دلار اعلام کرد؛ اما شرکت BitOK با بررسی و ردیابی تراکنشها بهصورت جداگانه، مجموع داراییهای سرقتشده را در ۹ بلاکچین مختلف حدود ۶.۱۵ میلیارد دلار برآورد کرد.
در تاریخ ۲۹ اکتبر ۲۰۲۶، مهاجمی ناشناس طی ۳۱ دقیقه، حدود ۶.۱۵ میلیارد دلار از داراییهای صرافی بایننس (Binance) را به سرقت برد؛ اتفاقی که نهتنها یکی از بزرگترین سرقتهای تاریخ بازار ارزهای دیجیتال، بلکه یکی از بزرگترین سرقتهای تاریخ اینترنت به شمار میرود.
بایننس در ابتدا میزان خسارت را ۶.۳ میلیارد دلار اعلام کرد؛ اما شرکت تحلیل بلاکچین BitOK با بررسی و ردیابی تراکنشها بهصورت جداگانه، مجموع داراییهای سرقتشده را در ۹ بلاکچین مختلف حدود ۶.۱۵ میلیارد دلار برآورد کرد.
نکته عجیب ماجرا این بود که مهاجم هرگز کلیدهای خصوصی بایننس را سرقت نکرد. در عوض، او موفق شد سیستمهای داخلی خود بایننس را وادار کند تا تراکنشهای مربوط به سرقت را تأیید و اجرا کنند.
در این رابطه بخوانید : گس فی چیست؟ و چرا اهمیت دارد؟
در این گزارش، مراحل این حمله سایبری را بهترتیب زمانی بررسی میکنیم و در طول مسیر، اصطلاحات فنی و سازوکارهای مورد استفاده مهاجم را نیز توضیح میدهیم.
آشنایی با سازوکار انتقال دارایی در صرافیهای ارز دیجیتال
پیش از بررسی جزئیات حمله، بهتر است با چند مفهوم اساسی آشنا شویم که درک آنها برای فهمیدن نحوه سرقت داراییهای بایننس ضروری است.
کیف پولهای گرم (Hot Wallets): کیف پولهای آنلاین صرافیها هستند که برای انجام سریع برداشتها به اینترنت متصل میمانند. صرافیها معمولاً بخشی از داراییهای کاربران را در این کیف پولها نگهداری میکنند تا بتوانند درخواستهای برداشت را بدون تأخیر انجام دهند.
امضای تراکنش (Signing): هر انتقال دارایی باید با استفاده از کلید خصوصی کیف پول تأیید شود. کلید خصوصی یک عدد محرمانه است که مالکیت و اختیار انجام تراکنشها را مشخص میکند. صرافیها برای مدیریت هزاران درخواست برداشت روزانه، از سیستمهای خودکار امضای تراکنش استفاده میکنند.
نانس (Nonce): در شبکه اتریوم، نانس یک شمارنده برای تراکنشهای هر کیف پول است. این عدد با انجام تراکنشهای جدید افزایش پیدا میکند. در کیف پولهایی که دائماً در حال پردازش پرداختها هستند، مقدار نانس بهسرعت تغییر میکند.
ارزهای قابل مسدودسازی (Freezable Coins): صادرکنندگان استیبلکوینهایی مانند تتر (USDT) و یواسدیکوین (USDC) میتوانند آدرسهای مشخصی را مسدود کنند. در مقابل، امکان مسدودسازی مستقیم ارزهای بومی شبکهها مانند بیتکوین (BTC)، اتریوم (ETH) و ترون (TRX) توسط یک صادرکننده مرکزی وجود ندارد.
۲۸ اکتبر؛ آمادهسازی مهاجم پیش از اجرای حمله به بایننس
انجام هر تراکنش در بلاکچین مستلزم پرداخت کارمزد اندکی است. مهاجم برای تأمین موجودی کیف پولهای خود و در عین حال کاهش امکان ردیابی منشأ وجوه، از سرویس تورنادو کش (Tornado Cash) استفاده کرد.
تورنادو کش یک سرویس میکسر (Mixer) است که داراییهای کاربران مختلف را با یکدیگر ترکیب میکند تا ارتباط مستقیم میان واریزها و برداشتها دشوار شود.
مهاجم از طریق شش برداشت از تورنادو کش، موجودی کیف پول اصلی مورد استفاده برای اجرای عملیات و دو کیف پول کمکی را تأمین کرد.
این مرحله بخشی از آمادهسازی اولیه برای اجرای حمله اصلی بود.
۲۹ اکتبر، ساعت ۰۲:۲۸ تا ۱۶:۴۷؛ دو مرحله تمرین پیش از سرقت
مهاجم پیش از هدف قرار دادن بایننس، ابزار موردنظر خود را روی کیف پولهای شخصیاش آزمایش کرد؛ درست مانند سارقی که پیش از ورود به خانه دیگران، ابتدا ابزار قفلشکنی خود را روی درِ خانهاش امتحان میکند.
همچنین بخوانید : تعریف جامع بلا پروتکل (BEL) به همراه پیشبینی قیمت
ابزار اصلی حمله یک قرارداد هوشمند (Smart Contract) بود؛ برنامهای که روی شبکه اتریوم اجرا میشود و دقیقاً مطابق دستورالعملهای نوشتهشده در کد خود عمل میکند.
این قرارداد بهگونهای طراحی شده بود که بتواند هر کیف پولی را که به آن اجازه فعالیت از طرف خود را میدهد، بهطور کامل تخلیه کند.
قابلیت EIP-7702 در اتریوم امکان اعطای چنین اختیاری را فراهم میکند که در ادامه بیشتر به آن میپردازیم.
مراحل آمادهسازی مهاجم به این ترتیب بود:
ساعت ۰۲:۲۸: مهاجم نسخه آزمایشی برنامه تخلیه کیف پولها را روی شبکه منتشر کرد.
ساعت ۱۳:۵۱ تا ۱۴:۲۴: نخستین تمرین انجام شد. مهاجم مقادیر کمی USDT و USDC را به دو کیف پول شخصی خود انتقال داد، سپس به قرارداد آزمایشی اجازه دسترسی به این کیف پولها را داد و آن را اجرا کرد. هر دو کیف پول بهطور کامل تخلیه شدند. به این ترتیب، مهاجم مطمئن شد ابزارش بهدرستی کار میکند.
ساعت ۱۵:۵۹: نسخه نهایی قرارداد هوشمند منتشر شد؛ همان نسخهای که چند ساعت بعد برای حمله به بایننس مورد استفاده قرار گرفت.
ساعت ۱۶:۲۰ تا ۱۶:۴۷: دومین مرحله آزمایش انجام شد. مهاجم همان فرایند قبلی را با استفاده از نسخه نهایی ابزار تکرار کرد.
نسخه نهایی یک قابلیت مهم داشت: این قرارداد دیگر صرفاً برای انتقال توکنها طراحی نشده بود، بلکه میتوانست هر نوع دستور دلخواهی را از طرف یک کیف پول اجرا کند.
همین قابلیت در جریان حمله به مهاجم اجازه داد به یک کیف پول بایننس دستور دهد ۸۲۳ میلیون دلار USDC را انتقال دهد.
طراحی چنین ابزار تخصصی و متناسب با ساختار کیف پولهای بایننس نشان میدهد مهاجم احتمالاً از قبل اطلاعاتی درباره نحوه سازماندهی و عملکرد کیف پولهای این صرافی در اختیار داشته است.
شرکت BitOK در توضیح تفاوت دو نسخه قرارداد هوشمند اعلام کرد:
«تفاوت میان دو نسخه بسیار مهم بود. قرارداد اصلی شامل تابعی بود که میتوانست از طرف کیف پولی که کنترل خود را به آن واگذار کرده بود، هر نوع فراخوان دلخواهی را اجرا کند. مهاجم بعداً از همین قابلیت برای سرقت ۸۲۳ میلیون دلار USDC از یک کیف پول هوشمند بایننس استفاده کرد.»
۲۹ اکتبر، ساعت ۲۰:۰۴؛ آغاز تخلیه ۳۱ دقیقهای کیف پولهای بایننس
از ساعت ۲۰:۰۴:۵۲ تا ۲۰:۳۵:۵۳، مهاجم موجودی کیف پولهای گرم بایننس را در ۹ شبکه بلاکچینی مختلف به سرقت برد:
ایکسآرپی لجرXRP Ledger
سولانا (Solana)
بیتکوین (Bitcoin)
اتریوم (Ethereum)
ترون (Tron)
بیس (Base)
آپتیمیسم (Optimism)
آربیتروم (Arbitrum)
آوالانچ (Avalanche)
داراییهای سرقتشده شامل موارد زیر بود:
| دارایی | مقدار سرقتشده |
| بیتکوین (BTC) | ۱۸٬۲۷۰.۲ واحد |
| اتریوم (ETH) | ۱۹۷٬۵۴۰ واحد |
| تتر (USDT) | ۲.۴۹ میلیارد واحد |
| یواسدیکوین (USDC) | ۸۲۳ میلیون واحد |
| ریپل (XRP) | ۲۳۳.۴۶ میلیون واحد |
| سولانا (SOL) | ۹۷۰٬۵۲۲ واحد |
| سایر توکنها | … |
نکته قابلتوجه این بود که تمام تراکنشها با امضای کیف پولهای خود بایننس انجام شدند.
شرکت BitOK با بررسی الگوهای تراکنشها توانست فعالیتهای مشکوک را شناسایی کند. سه نشانه اصلی توجه تحلیلگران را جلب کرد:
- کارمزد تراکنشها بین ۲ تا ۲.۷ برابر بیشتر از میزان معمول بود.
قالب برخی تراکنشها با فرمت مورد استفاده نرمافزار پرداخت و برداشت بایننس مطابقت نداشت.
در شبکه اتریوم، تراکنشهای جعلی میان برداشتهای واقعی کاربران قرار گرفته بودند تا فعالیت مهاجم در میان عملیات عادی صرافی پنهان بماند.
مهاجم ابتدا به لپتاپ یکی از مهندسان DevOps نفوذ کرد. سپس با استفاده از یک سرویس کانتینر (Service Container)، یعنی محیطی برای اجرای برنامهها در زیرساخت بایننس، دستورهای برداشت جعلی را به سیستم ارسال کرد.
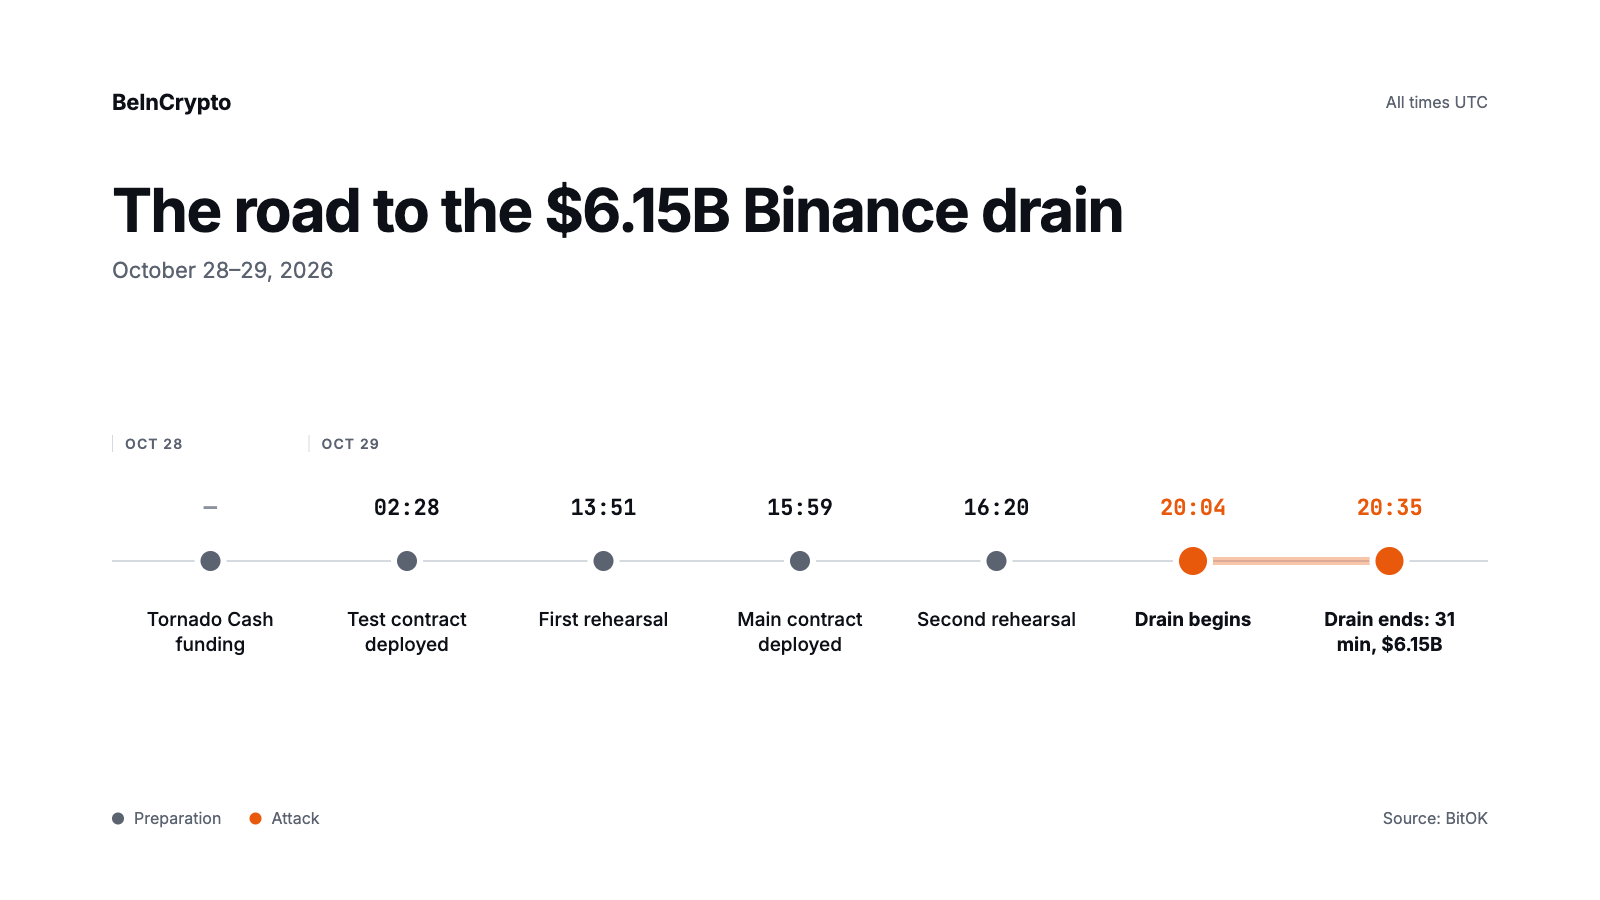
زمانبندی سرقت از کیف پولهای بایننس. منبع: BeInCrypto
ساعت ۲۰:۲۰؛ ترفند ۵۰ کلیدی که کیف پول بایننس را در اختیار مهاجم قرار داد
یکی از هوشمندانهترین بخشهای این حمله در همین زمان اتفاق افتاد. هدف مهاجم یک کیف پول گرم اتریوم با نام Binance 14 بود که بهدلیل انجام تعداد زیادی تراکنش، دائماً در حال تغییر وضعیت بود.
نقشه مهاجم چه بود؟
قابلیت EIP-7702 به یک کیف پول اجازه میدهد مجوزی رمزنگاریشده به نام Authorization امضا کند. این مجوز به یک قرارداد هوشمند اجازه میدهد از طرف کیف پول فعالیت کند.
اگر کیف پول Binance 14 چنین مجوزی را امضا میکرد و در آن قرارداد هوشمند متعلق به مهاجم را مشخص میکرد، مهاجم عملاً میتوانست کنترل عملیات آن کیف پول را به دست بگیرد.
مشکل اصلی چه بود؟
هر مجوز تنها زمانی معتبر است که شماره تراکنش فعلی کیف پول، یعنی نانس (Nonce)، را در خود داشته باشد.
از آنجا که Binance 14 بهطور مداوم در حال پردازش برداشتهای کاربران بود، مقدار نانس آن مرتب تغییر میکرد.
بنابراین، اگر مجوزی با شماره نانس اشتباه امضا میشد، شبکه آن را نادیده میگرفت.
راهکار هوشمندانه مهاجم؛ امضای همزمان ۵۰ مجوز
در ساعت ۲۰:۲۰:۵۹، مهاجم کاری کرد که سیستم امضای بایننس ۵۰ مجوز مختلف را بهطور همزمان امضا کند. هر مجوز دارای یک شماره نانس متفاوت بود.
این روش را میتوان به امتحان کردن همزمان ۵۰ کلید مختلف روی یک قفل تشبیه کرد؛ کافی بود فقط یکی از آنها با قفل مطابقت داشته باشد.
در نهایت، یکی از مجوزها معتبر از آب درآمد.
از آن لحظه، کیف پول Binance 14 دستورات قرارداد هوشمند مهاجم را اجرا میکرد؛ با این حال، عملکرد عادی کیف پول همچنان ادامه داشت و انتقال داراییها به آن متوقف نشد.
نتیجه حمله؛ سرقت بیش از ۲.۲ میلیارد دلار در یک تراکنش
چند دقیقه بعد، مهاجم با استفاده از یک تراکنش واحد، ۶۵ نوع توکن مختلف به ارزش بیش از ۲.۲ میلیارد دلار را از این کیف پول خارج کرد.
این داراییها شامل موارد زیر بودند:
۱.۶۱۵ میلیارد USDT
۱۶۷٬۴۶۴ واحد ETH
۶۳ نوع توکن دیگر
همچنین، در ساعتهای ۲۰:۴۱ و ۲۰:۵۹، قرارداد هوشمند مهاجم به یک کیف پول دیگر بایننس دستور داد ۸۲۳ میلیون دلار USDC انتقال دهد.
سرقت از کیف پول Binance 16 چگونه انجام شد؟
کیف پول گرم دوم با نام Binance 16 به روش سادهتری مورد سرقت قرار گرفت.
در این حمله، ۹ دستور انتقال جعلی به سیستم بایننس ارسال شد. سیستم این دستورها را تأیید و امضا کرد و همراه با برداشتهای واقعی کاربران به شبکه فرستاد.
این تراکنشها در مجموع شامل موارد زیر بودند:
۲۸٬۰۰۵.۶ واحد ETH
۵۵.۷ میلیون USDT
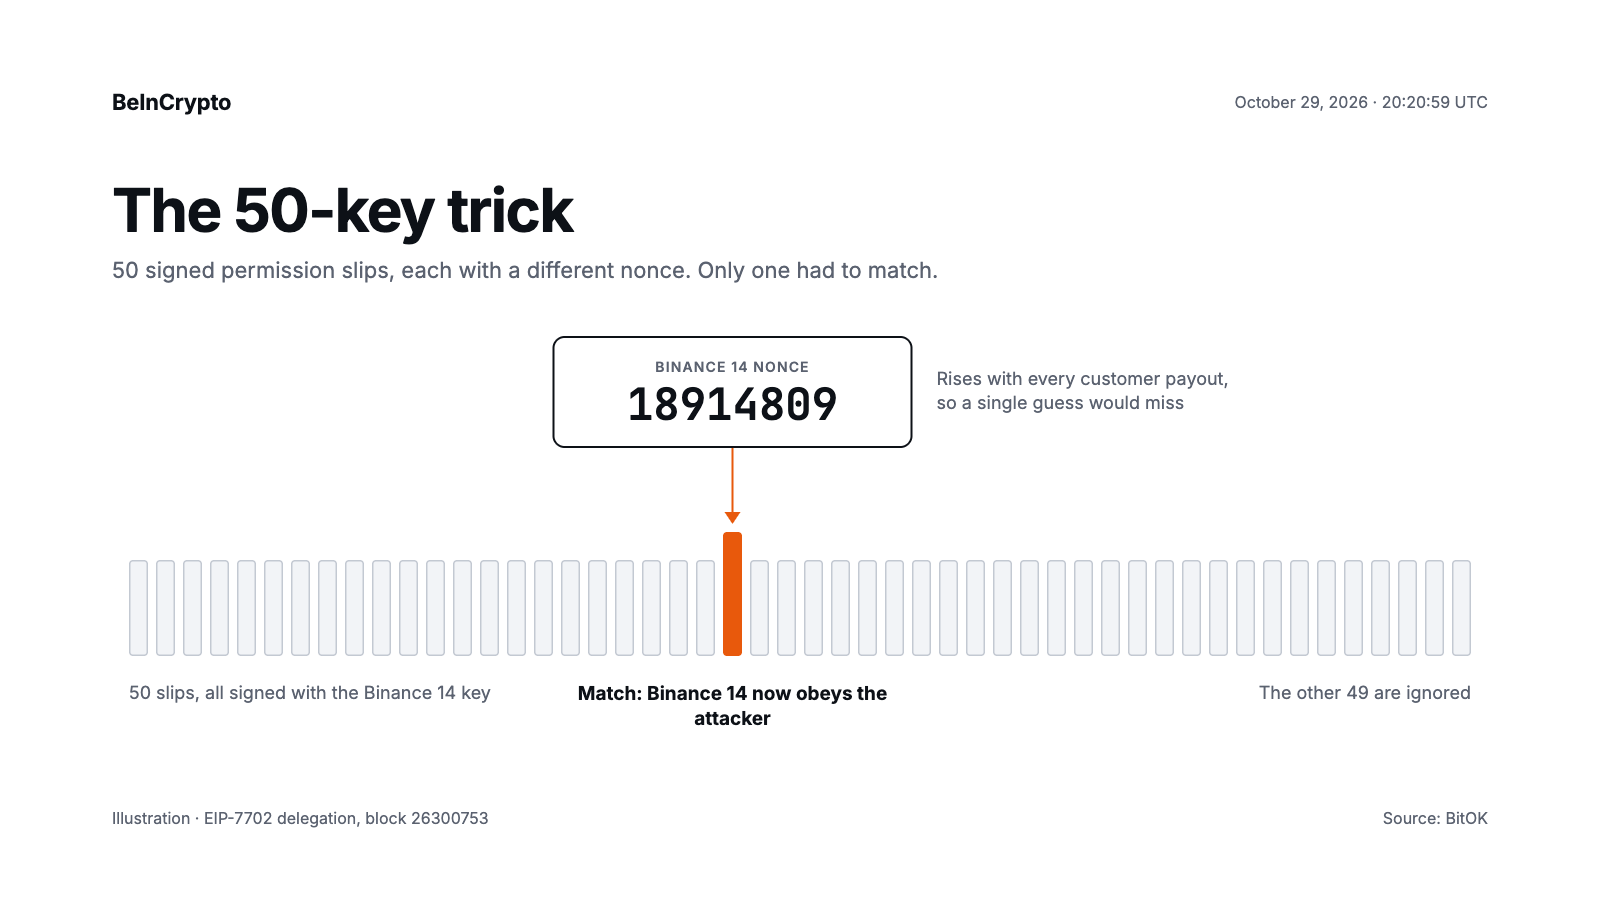
روند تخلیه کیف پول Binance 14. منبع: BeInCrypto
ساعت ۲۰:۳۰ تا ۲۱:۱۴؛ رقابت برای تبدیل داراییها به ارزهای غیرقابل مسدودسازی
پس از سرقت داراییها، مهاجم تلاش کرد هرچه سریعتر تترهای سرقتشده را به داراییهایی تبدیل کند که امکان مسدودسازی آنها وجود ندارد.
تبدیل ۵۰۰ میلیون دلار تتر در شبکه اتریوم
در شبکه اتریوم، حدود ۵۰۰ میلیون USDT تنها طی شش دقیقه از آدرس اصلی دریافتکننده داراییهای سرقتشده خارج شد.
بین ساعت ۲۰:۳۴ تا ۲۱:۰۹، مهاجم ۴۳۵ میلیون USDT را در صرافی غیرمتمرکز یونیسواپ (Uniswap) به ETH تبدیل کرد.
یونیسواپ یک صرافی غیرمتمرکز است که معاملات در آن از طریق قراردادهای هوشمند و بدون نیاز به واسطه متمرکز انجام میشوند.
مهاجم همچنین ۶۰ میلیون USDT را به پروتکل وامدهی آوه (Aave) واریز کرد و در مقابل آن ۱۹٬۷۶۲ واحد ETH وام گرفت. به این ترتیب، وثیقه قابلمسدودسازی را در آوه باقی گذاشت و داراییهای اتریومی دریافت کرد.
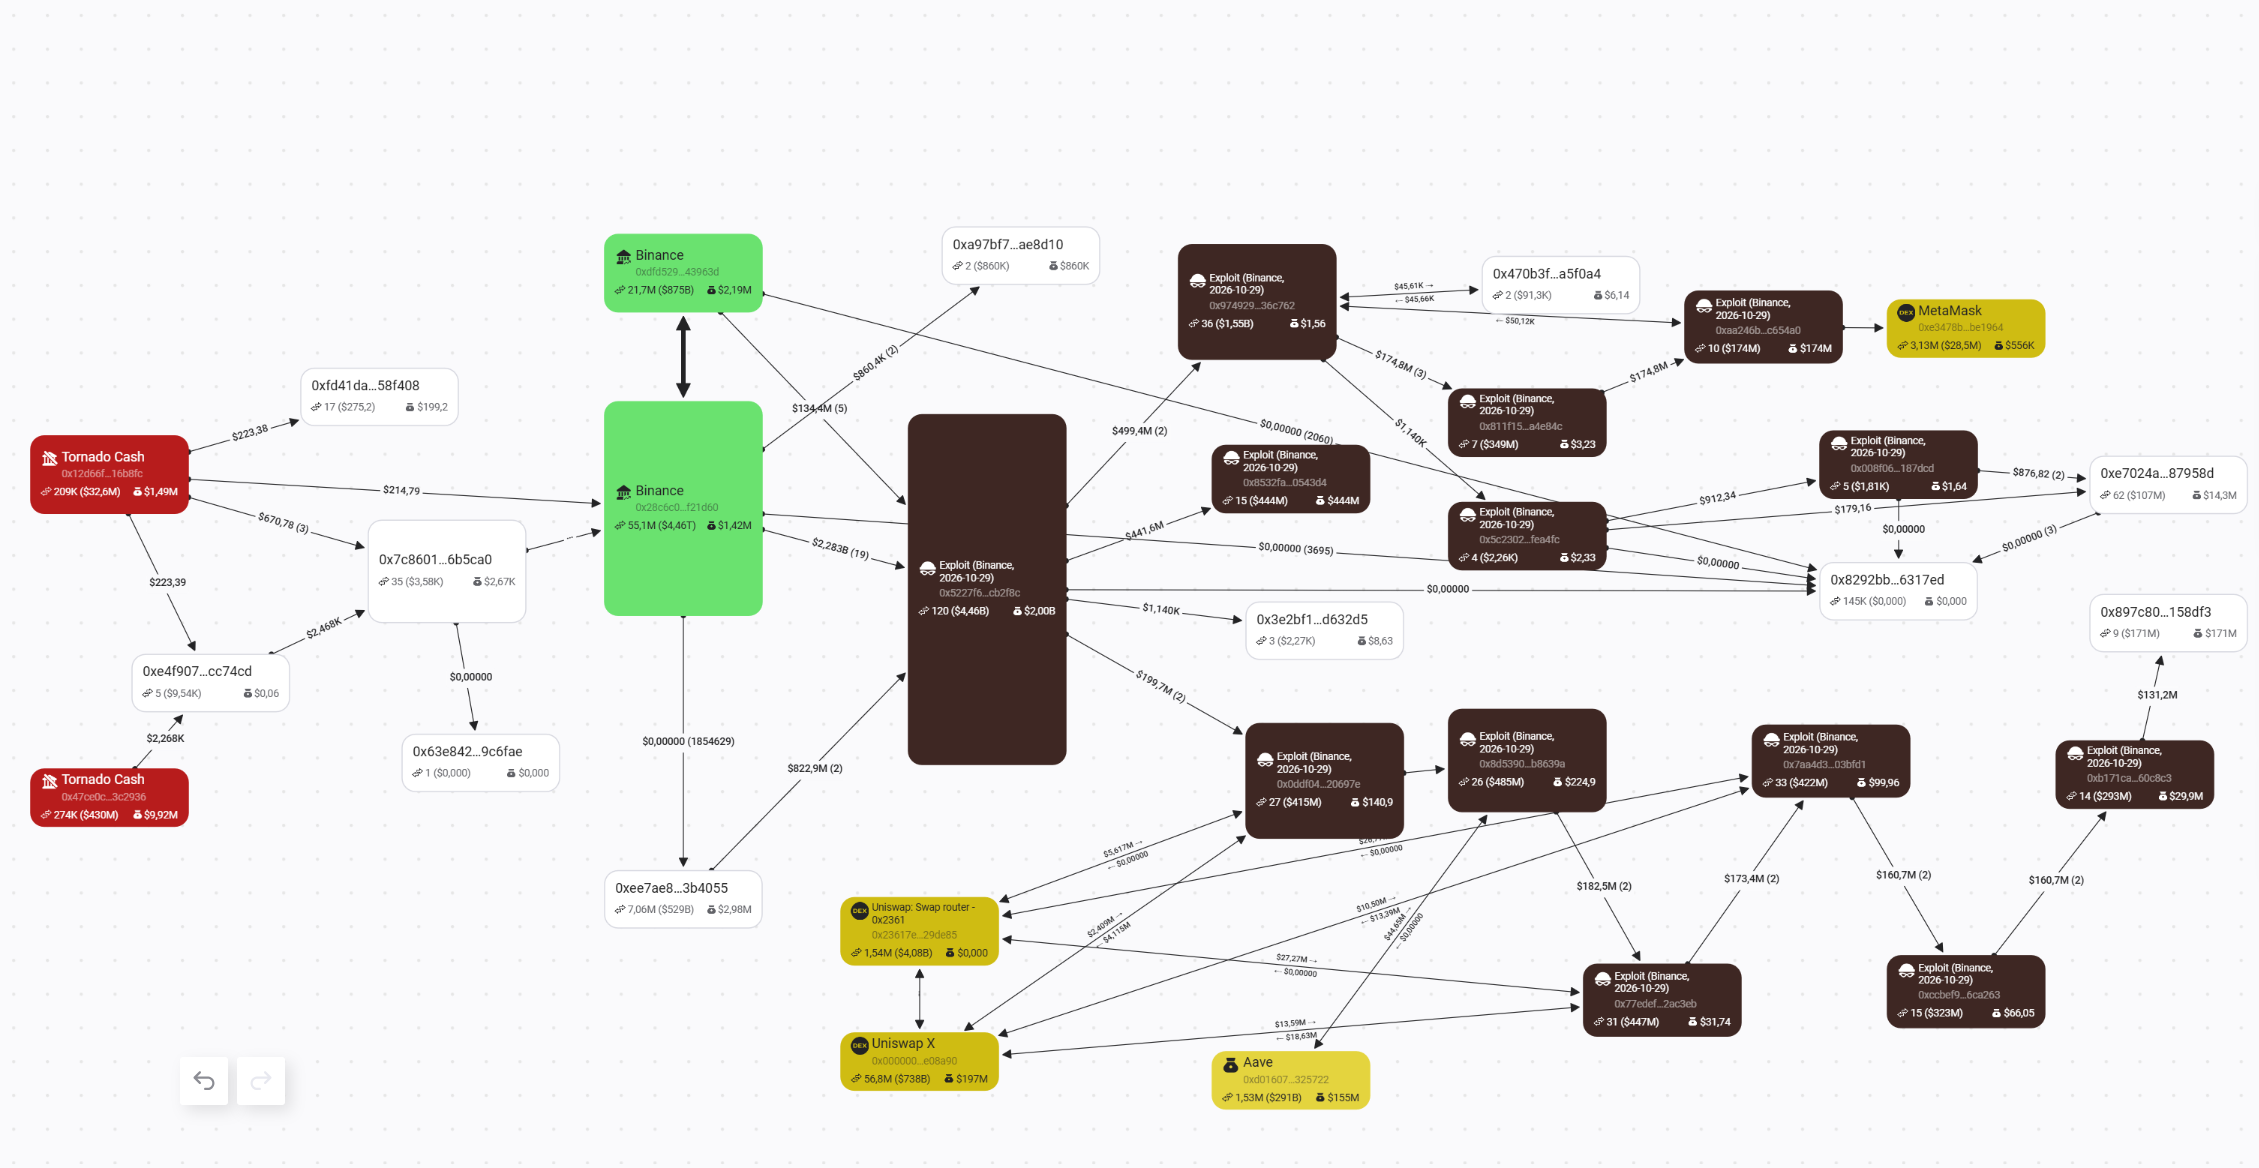
جریان انتقال داراییهای سرقتشده در شبکه اتریوم. منبع: BitOK Graph
تبدیل تترهای سرقتشده در شبکه ترون
در شبکه ترون نیز ۶۱۲.۷ میلیون USDT از کیف پول Binance-Hot 7 خارج شد.
مهاجم در ۱۶ مرحله مبادله از طریق سانسواپ (SunSwap)، صرافی غیرمتمرکز اصلی شبکه ترون، توانست ۲۳۴ میلیون USDT را به ۶۳۸.۲ میلیون واحد TRX تبدیل کند.
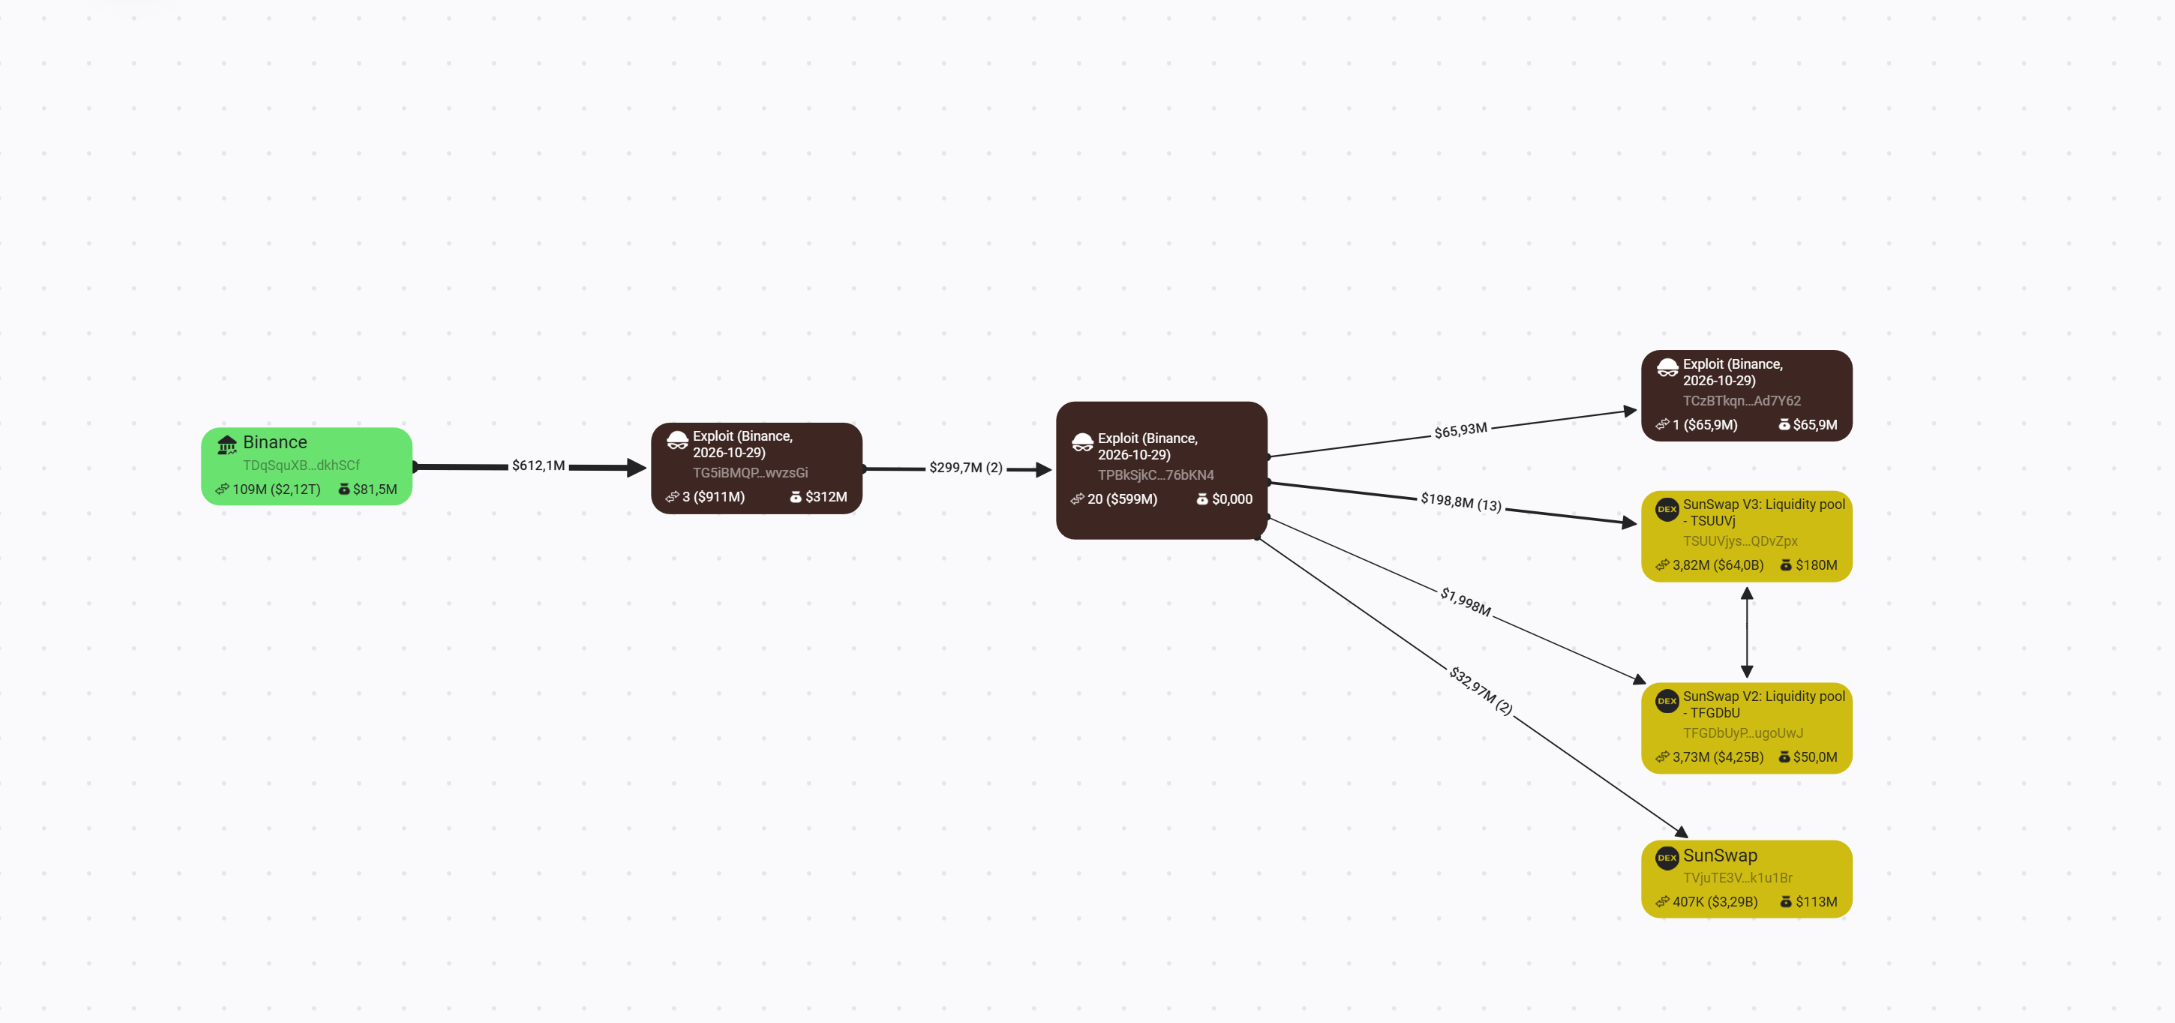
انتقال و تبدیل تترهای سرقتشده در شبکه ترون. منبع: BitOK Graph
رقابت برای مسدودسازی داراییها؛ مهاجم در برابر تتر و سایر صادرکنندگان استیبلکوین
برای مسدودسازی تترهای سرقتشده، شرکت تتر به سه تأیید از کیف پول چندامضایی (Multisignature Wallet) خود نیاز داشت.
کیف پول چندامضایی نوعی کیف پول است که برای انجام عملیات مهم، به تأیید چند امضاکننده نیاز دارد.
هر عملیات مسدودسازی میتوانست تا ۲ دقیقه و ۳۶ ثانیه زمان ببرد. از طرف دیگر، درخواستهای در انتظار تأیید در بلاکچین قابل مشاهده بودند.
این موضوع به مهاجم اجازه میداد درخواست مسدودسازی را شناسایی کند و پیش از نهایی شدن آن، داراییهای خود را جابهجا کند.
برای مثال، یک کیف پول تنها ۴۸ ثانیه پیش از مسدودسازی، ۱۳۰ میلیون USDT را به آدرس دیگری انتقال داد.
با این حال، مهاجم در یک مورد تعلل کرد و در نتیجه نزدیک به ۱۷۵ میلیون USDT را از دست داد.
در مقابل، تمام ۸۲۳ میلیون USDC سرقتشده همچنان در یک آدرس قرار داشت و شرکت Circle توانست آن را با یک تراکنش مسدود کند.
چه مقدار از داراییهای سرقتشده مسدود شد؟
مجموع داراییهایی که توسط شرکت تتر و سرکل مسدود شدند، به شرح زیر بود:
| نوع دارایی | مبلغ مسدودشده |
| USDT در شبکه اتریوم | ۱.۳۸ میلیارد دلار |
| USDC در شبکه اتریوم | ۸۲۳ میلیون دلار |
| USDT در شبکه ترون | ۳۷۸.۷ میلیون دلار |
| USDT در شبکه آوالانچ | ۸.۴ میلیون دلار |
| مجموع | ۲.۵۹ میلیارد دلار |
علاوه بر این، صادرکنندگان سایر توکنها نیز برای محدود کردن خسارت وارد عمل شدند:
صادرکنندگان توکنهای USD1، XAUt، PAXG، wBETH و FDUSD داراییهای سرقتشده را فریز کردند.
صادرکننده توکن BEAM تعداد ۹۸۴ میلیون توکن سرقتشده را سوزاند.
شورای امنیت آربیتروم (Arbitrum Security Council)، یک نهاد اضطراری ۱۲ نفره، توانست ۸٬۴۲۶ واحد ETH و ۷۴.۵۶ میلیون واحد ARB را توقیف کند.
در مجموع، حدود ۲.۷۹ میلیارد دلار از داراییهای سرقتشده مسدود، سوزانده یا توقیف شدند.
با وجود این اقدامات، مهاجم پیش از اجرای بخش زیادی از عملیات مسدودسازی، موفق شده بود ۶۶۹ میلیون USDT را به ETH و TRX تبدیل کند.
۲۹ اکتبر، ساعت ۲۱:۴۳ تا ۳۰ اکتبر، ساعت ۰۰:۱۰؛ کیف پولی که همچنان در اختیار مهاجم بود!
با وجود اقدامات امنیتی و واکنش بایننس، مهاجم همچنان کنترل کیف پول Binance 14 را در اختیار داشت.
این کیف پول حتی پس از آغاز عملیات مسدودسازی نیز به فعالیت خود ادامه میداد و همچنان در معرض سرقت قرار داشت.
اتفاقات این بازه زمانی به ترتیب زیر رخ دادند:
ساعت ۲۱:۴۳:۵۹: یک انتقال معمولی برای تأمین موجودی کیف پول از طرف بایننس انجام شد و ۲۰۰ میلیون USDT به Binance 14 واریز شد. تنها ۱۲ ثانیه بعد، قرارداد هوشمند مهاجم این مبلغ را بهطور کامل خارج کرد. تترها به آدرسی رسیدند که پیشتر مسدود شده بود، اما نزدیک به ۳۷۰ واحد ETH از این عملیات جان سالم به در بردند و فرار کردند.
- ساعت ۲۲:۳۹: مهاجم با یک عملیات دیگر، ۱۲۸.۴۹ واحد ETH را از کیف پول خارج کرد.
- ساعت ۲۳:۵۶: تنها یک دقیقه پس از ورود ۲٬۹۶۱.۹۱ واحد ETH به کیف پول، قرارداد هوشمند مهاجم آنها را برداشت کرد.
- ساعت ۰۰:۱۰:۳۵ روز ۳۰ اکتبر: بایننس سرانجام مجوز واگذارشده را لغو کرد و به کنترل مهاجم بر کیف پول پایان داد.
به این ترتیب، مهاجم تقریباً چهار ساعت کنترل کیف پول Binance 14 را در اختیار داشت.
سرنوشت ۱۸٬۲۷۰ بیتکوین سرقتشده از بایننس چه شد؟
در ساعت ۲۰:۲۰:۰۶، طی ۱۱ تراکنش، مجموعاً ۱۸٬۲۷۰.۲ واحد BTC از یکی از کیف پولهای گرم بایننس خارج شد.
مهاجم برای انجام این انتقالها دو برابر کارمزد معمول شبکه را پرداخت کرد.
پس از خروج داراییها، بیتکوینهای سرقتشده میان ۱۹ آدرس مختلف تقسیم شدند. از میان این آدرسها، ۱۷ آدرس هرکدام دقیقاً ۱٬۰۰۰ بیتکوین در اختیار داشتند.
تا تاریخ ۳۰ اکتبر، هیچکدام از این بیتکوینها جابهجا نشده بودند.
دفترکل عمومی بیتکوین امکان ردیابی این داراییها را فراهم میکند؛ اما برخلاف تتر و برخی استیبلکوینهای متمرکز، هیچ نهادی نمیتواند مستقیماً این بیتکوینها را مسدود کند.
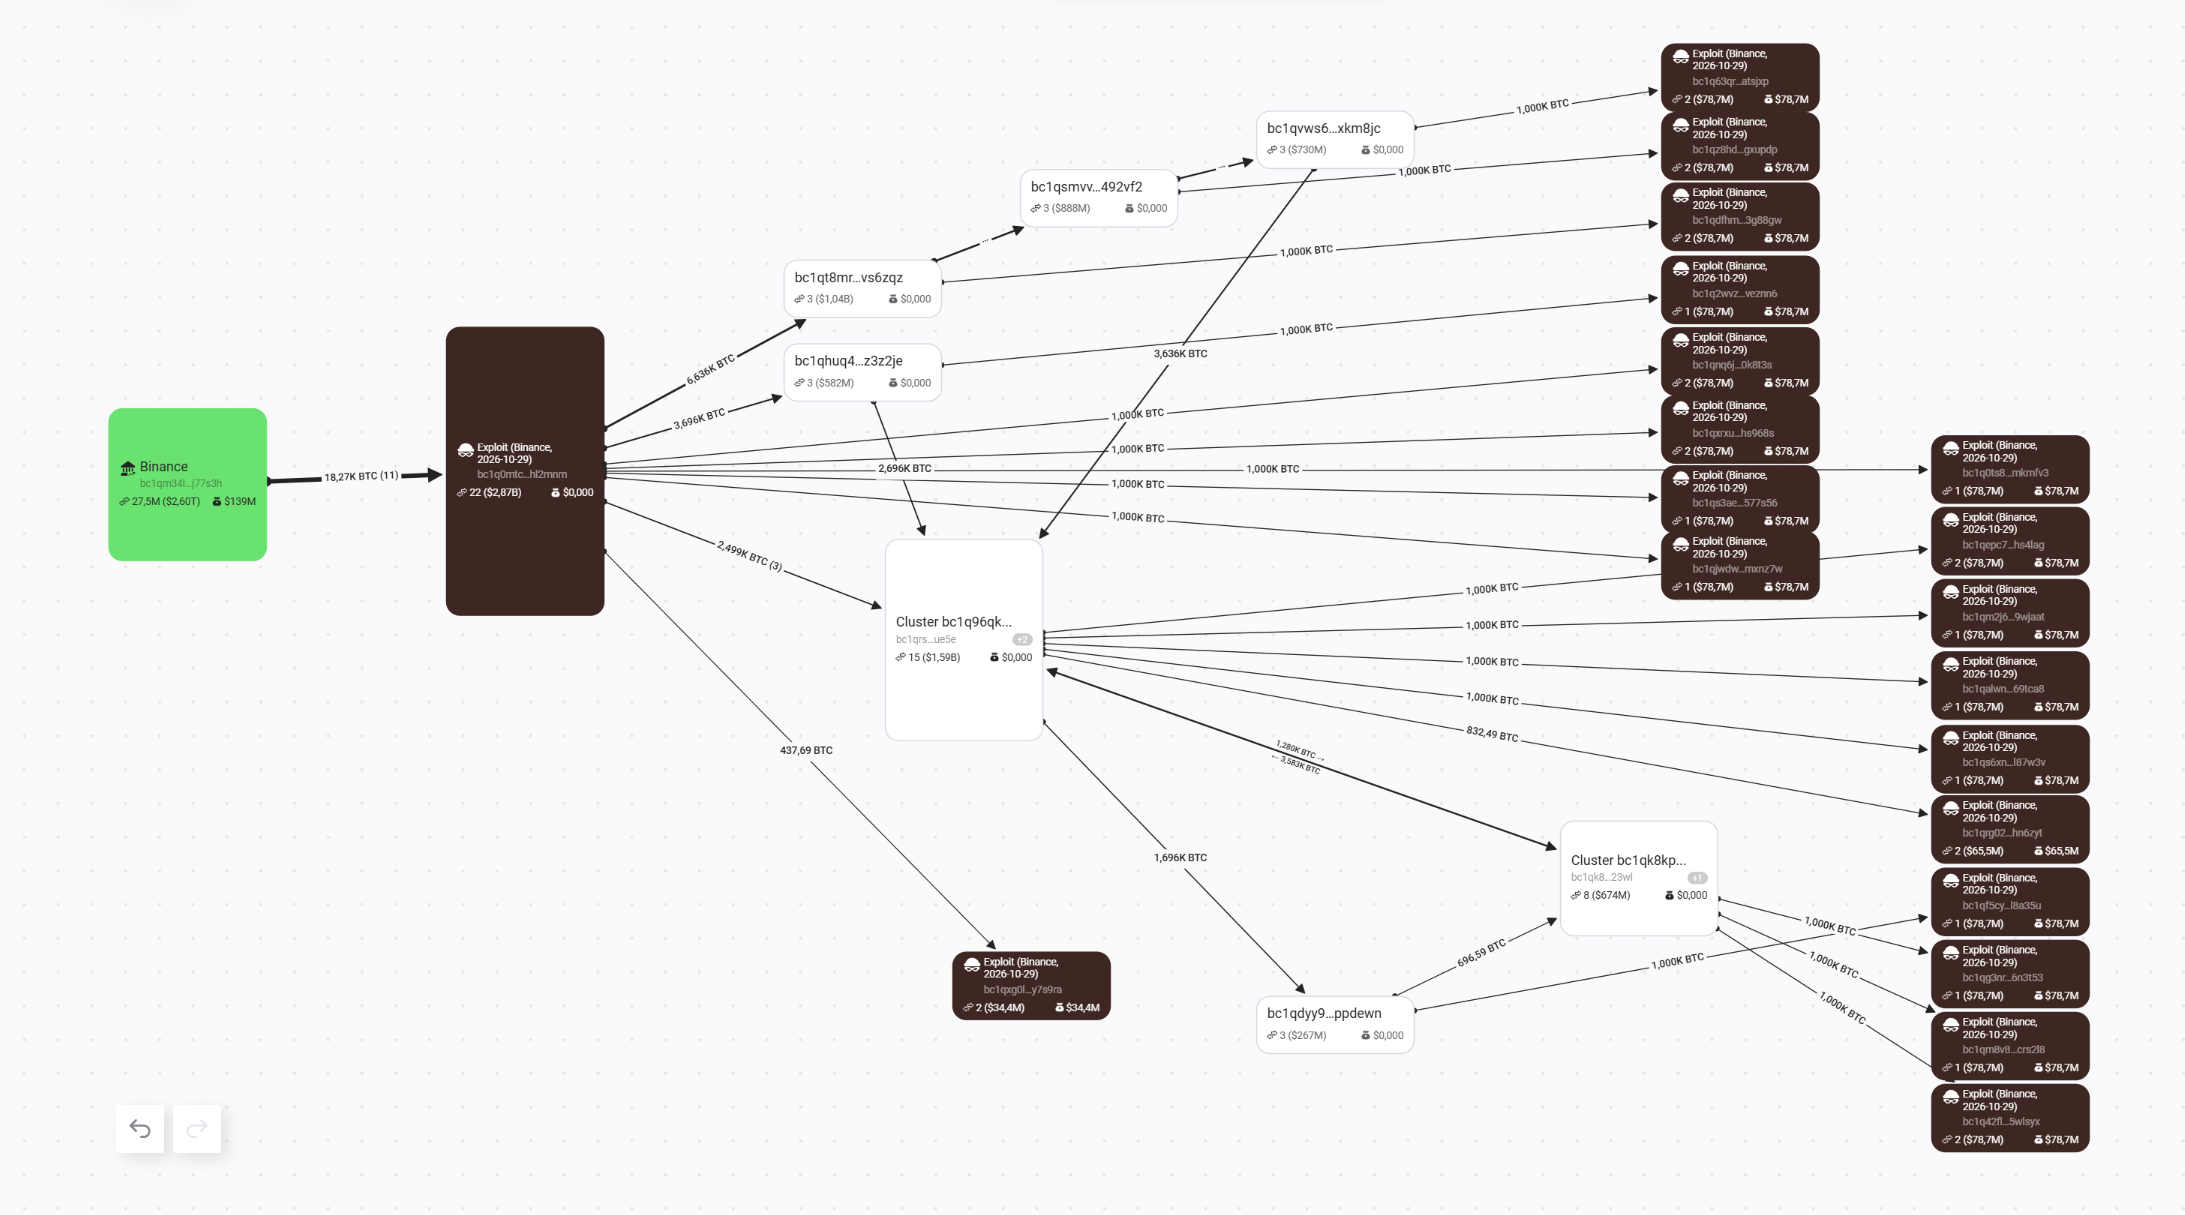
جریان انتقال ۱۸٬۲۷۰ بیتکوین سرقتشده. منبع: BitOK Graph
۳۰ اکتبر، ساعت ۰۴:۰۲؛ ارتباط مشکوک میان هک بایننس و حمله به بیتگت
یکی از مهمترین یافتههای شرکت BitOK زمانی به دست آمد که تحلیلگران متوجه شدند بخشی از داراییهای سرقتشده از بایننس به همان آدرس اتریومی منتقل شدهاند که پیشتر محل دریافت درآمدهای حاصل از هک صرافی بیتگت (Bitget) در سپتامبر ۲۰۲۶ بود.
مهاجم برای انتقال داراییها از ترون و تتر، از پروتکل تورچین (THORChain) استفاده کرد.
تورچین پروتکلی است که امکان مبادله داراییها میان بلاکچینهای مختلف را فراهم میکند.
در این فرایند، مهاجم پس از انتقال TRX و USDT، دارایی ETH را در آدرس زیر دریافت کرد:
0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7
این آدرس پیشتر نیز ETHهایی را دریافت کرده بود که منشأ آنها به حمله سایبری علیه بیتگت بازمیگشت.
بررسیهای بیشتر نشان داد این داراییها از آدرسهای بیتکوینی منتقل شده بودند که در فهرست رسمی آدرسهای کیف پول مهاجمان منتشرشده توسط بیتگت قرار داشتند.
این آدرسها از ۲۳ اکتبر فعال بودند و منشأ اولیه داراییهای آنها ZEC بود؛ رمزارزی که در حمله به بایننس به سرقت نرفته بود.
تا ساعت ۰۶:۲۰، آدرس موردنظر هشت پرداخت مرتبط با هک بیتگت به ارزش مجموعاً ۳۴۹.۴۶ واحد ETH و پنج پرداخت مرتبط با هک بایننس به ارزش ۱۳.۶۳ واحد ETH دریافت کرده بود.
سپس داراییهای ترکیبشده به کیف پولهای جدید منتقل شدند.
البته باید توجه داشت که صرف اشتراک یک آدرس کیف پول، بهتنهایی نمیتواند هویت عاملان دو حمله را مشخص کند یا ثابت کند که هر دو حمله توسط یک فرد یا گروه انجام شدهاند.
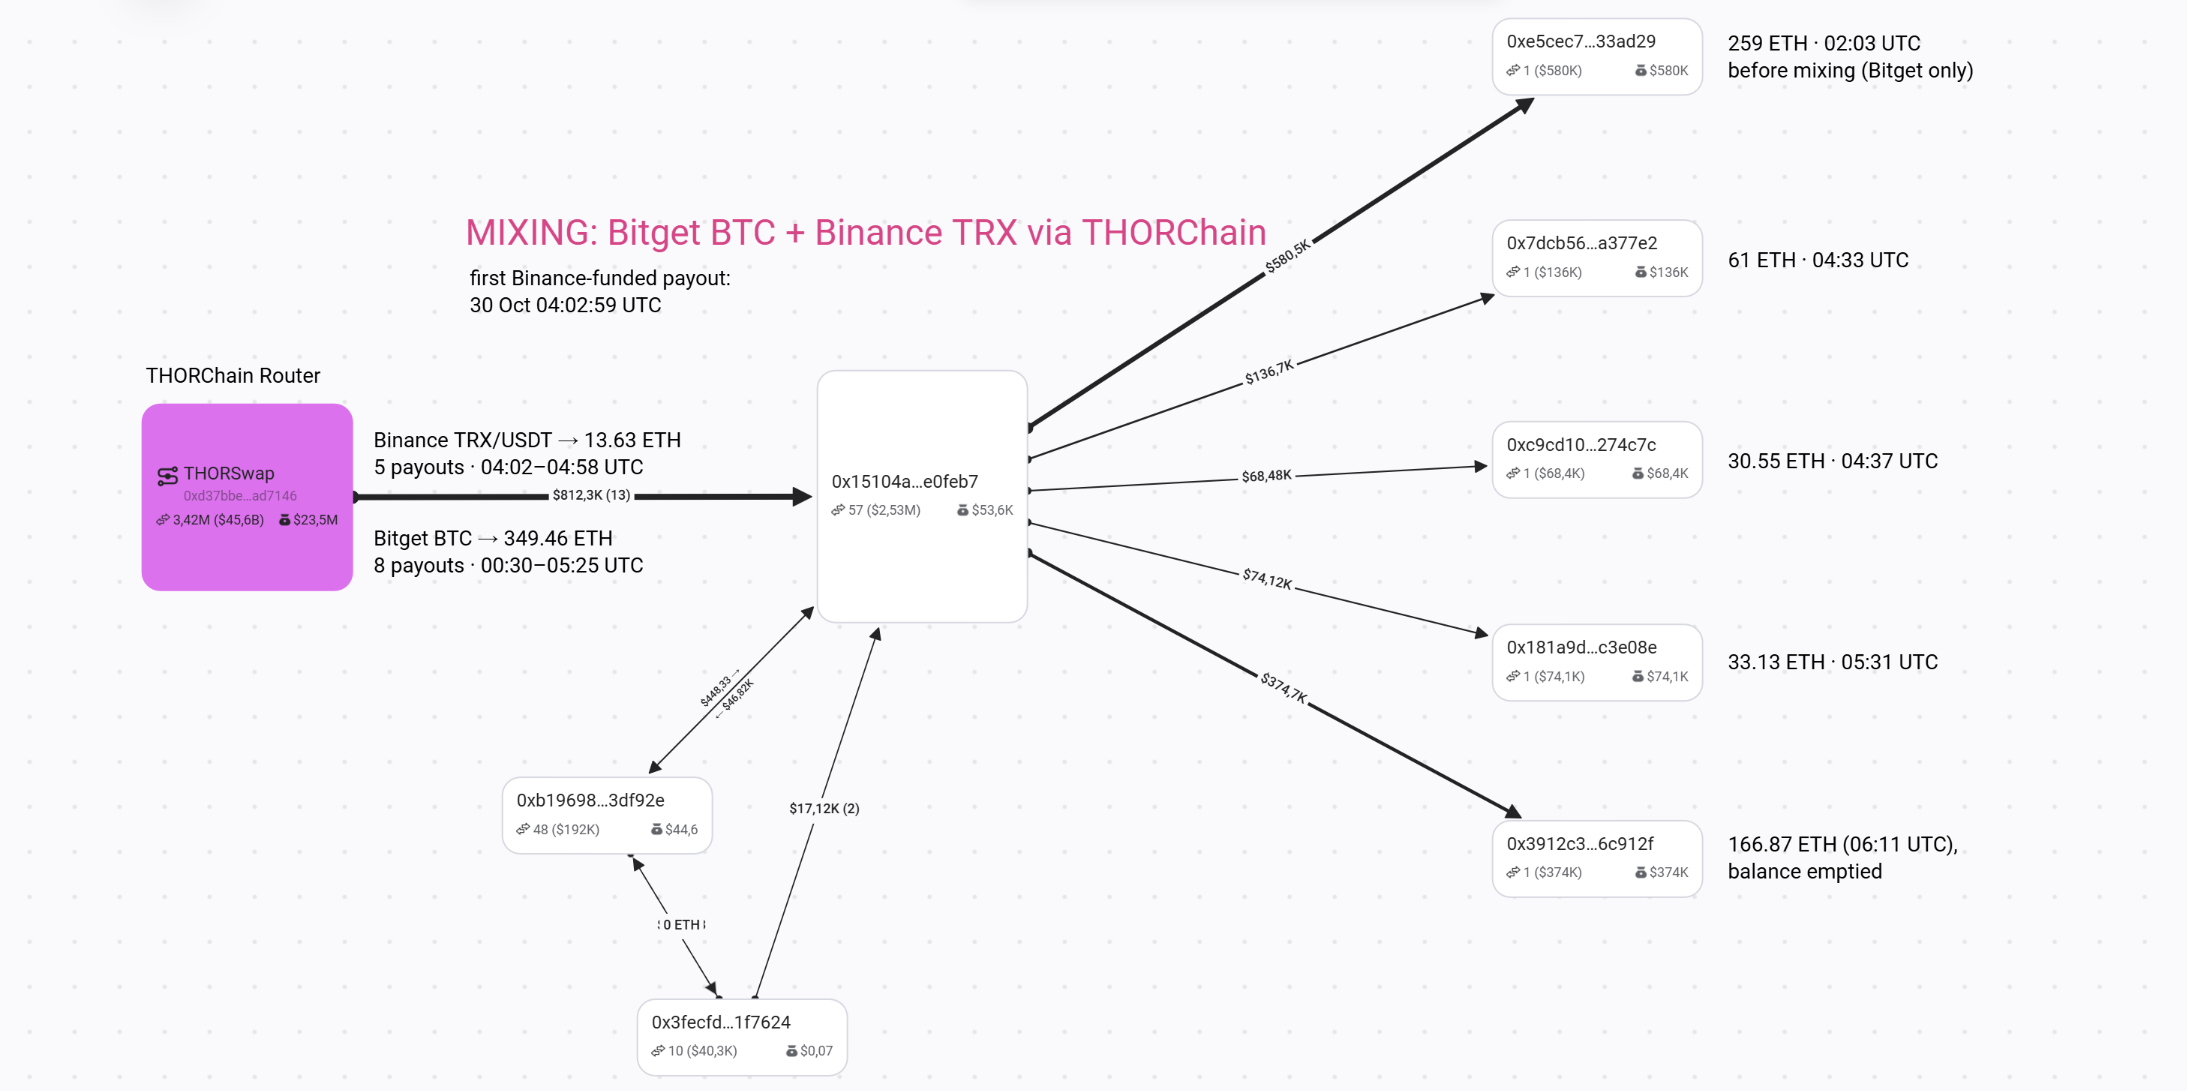
همگرایی داراییهای سرقتشده از بایننس و بیتگت در یک آدرس مشترک. منبع: BitOK Graph
آیا کره شمالی پشت حمله به بایننس قرار داشت؟
یکی از فرضیههایی که پس از انتشار یافتههای BitOK مطرح شد، احتمال ارتباط این حمله با گروههای هکری کره شمالی بود.
هر دو حمله، یعنی هک بایننس و بیتگت، ویژگی مشترکی داشتند: نفوذ به سیستمهای داخلی بدون نیاز به سرقت مستقیم کلیدهای خصوصی.
از طرف دیگر، صرافی بیتگت پیشتر مسئولیت حمله به این پلتفرم را متوجه کره شمالی دانسته بود.
شرکت BitOK نیز به چند ویژگی اشاره کرد که آنها را با روشهای عملیاتی گروههای هکری کره شمالی مرتبط میداند:
- انجام آزمایشهای متعدد پیش از اجرای حمله اصلی
تأمین مالی کیف پولها از طریق تورنادو کش
تبدیل سریع داراییهای قابلمسدودسازی به رمزارزهای غیرمتمرکز و غیرقابلمسدودسازی
انجام آمادهسازیهای عملیاتی در ساعات کاری منطقه زمانی UTC+9
همچنین BitOK در توضیح احتمال ارتباط این دو حمله اعلام کرد:
«آدرس مشترکی که بهتازگی در فرایند پولشویی شناسایی شده، در مقایسه با شباهتهای صرفاً تاکتیکی، شواهد قویتری از همپوشانی عملیاتی ارائه میدهد. ارزیابی BitOK نشان میدهد که ممکن است هر دو سرقت به یک گروه کره شمالی مرتبط باشند و یک اپراتور واحد جریانهای انتقال و پولشویی مشاهدهشده را کنترل کرده باشد. با این حال، این موضوع همچنان یک انتساب تحلیلی است و هویت واقعی تمام افراد دخیل در این حملات را اثبات نمیکند.»
بنابراین، هرچند شواهد موجود احتمال ارتباط دو حمله را تقویت میکنند، هنوز نمیتوان با قطعیت گفت چه فرد یا گروهی پشت سرقت از بایننس بوده است.
واکنش بایننس به حمله سایبری ۶.۱۵ میلیارد دلاری
پس از شناسایی حمله، بایننس در حدود ساعت ۲۰:۳۶، برداشت از کیف پولهای گرم بیتکوین و ترون خود را متوقف کرد؛ با این حال، امکان واریز داراییها همچنان برقرار بود.
این صرافی همچنین اعلام کرد که تمام خسارتهای واردشده به کاربران را از طریق صندوق اضطراری SAFU و منابع مالی داخلی خود جبران خواهد کرد.
ریچارد تنگ (Richard Teng)، مدیرعامل بایننس، در واکنش به این اتفاق در شبکه اجتماعی ایکس (X) پیامی منتشر کرد و مستقیماً کاربران را خطاب قرار داد.
او در بخشی از پیام خود نوشت:
«میخواهم مستقیماً درباره اتفاقی که رخ داده با شما صحبت کنم.
نکته اصلی این است که داراییهای شما در امنیت هستند و ما تمام خسارتها را جبران خواهیم کرد.
بررسیهای اولیه ما نشان میدهد که این رخداد امنیتی ممکن است از به خطر افتادن لپتاپ یکی از مهندسان DevOps آغاز شده باشد. این اتفاق به مهاجم اجازه دسترسی به یک … را داده است.»
در بازار ارزهای دیجیتال نیز این حمله تأثیر قابلتوجهی بر معاملات اهرمی گذاشت.
بر اساس دادههای پلتفرم کوینگلس (Coinglass)، طی ۲۴ ساعت پس از این اتفاق، حدود ۱.۵۸ میلیارد دلار از موقعیتهای معاملاتی اهرمی لیکویید شدند.
مهاجمان در حال حاضر چه مقدار دارایی در اختیار دارند؟
بر اساس اطلاعات شرکت BitOK تا ساعت ۰۶:۲۰ روز ۳۰ اکتبر، داراییهایی که به مهاجمان نسبت داده شده بودند، شامل موارد زیر میشدند:
| رمزارز | مقدار دارایی |
| اتریوم (ETH) | ۱۹۷٬۴۶۰ واحد |
| بیتکوین (BTC) | ۱۸٬۲۷۰.۲ واحد |
| ریپل (XRP) | ۲۳۳.۴۶ میلیون واحد |
| سولانا (SOL) | حدود ۹۷۰٬۵۰۰ واحد |
| ترون (TRX) | ۶۷۵.۹ میلیون واحد |
| آوالانچ (AVAX) | ۱.۶۱ میلیون واحد |
ارزش مجموع داراییهای ETH، BTC، XRP و SOL بهتنهایی حدود ۲.۹۵ میلیارد دلار برآورد شده بود.
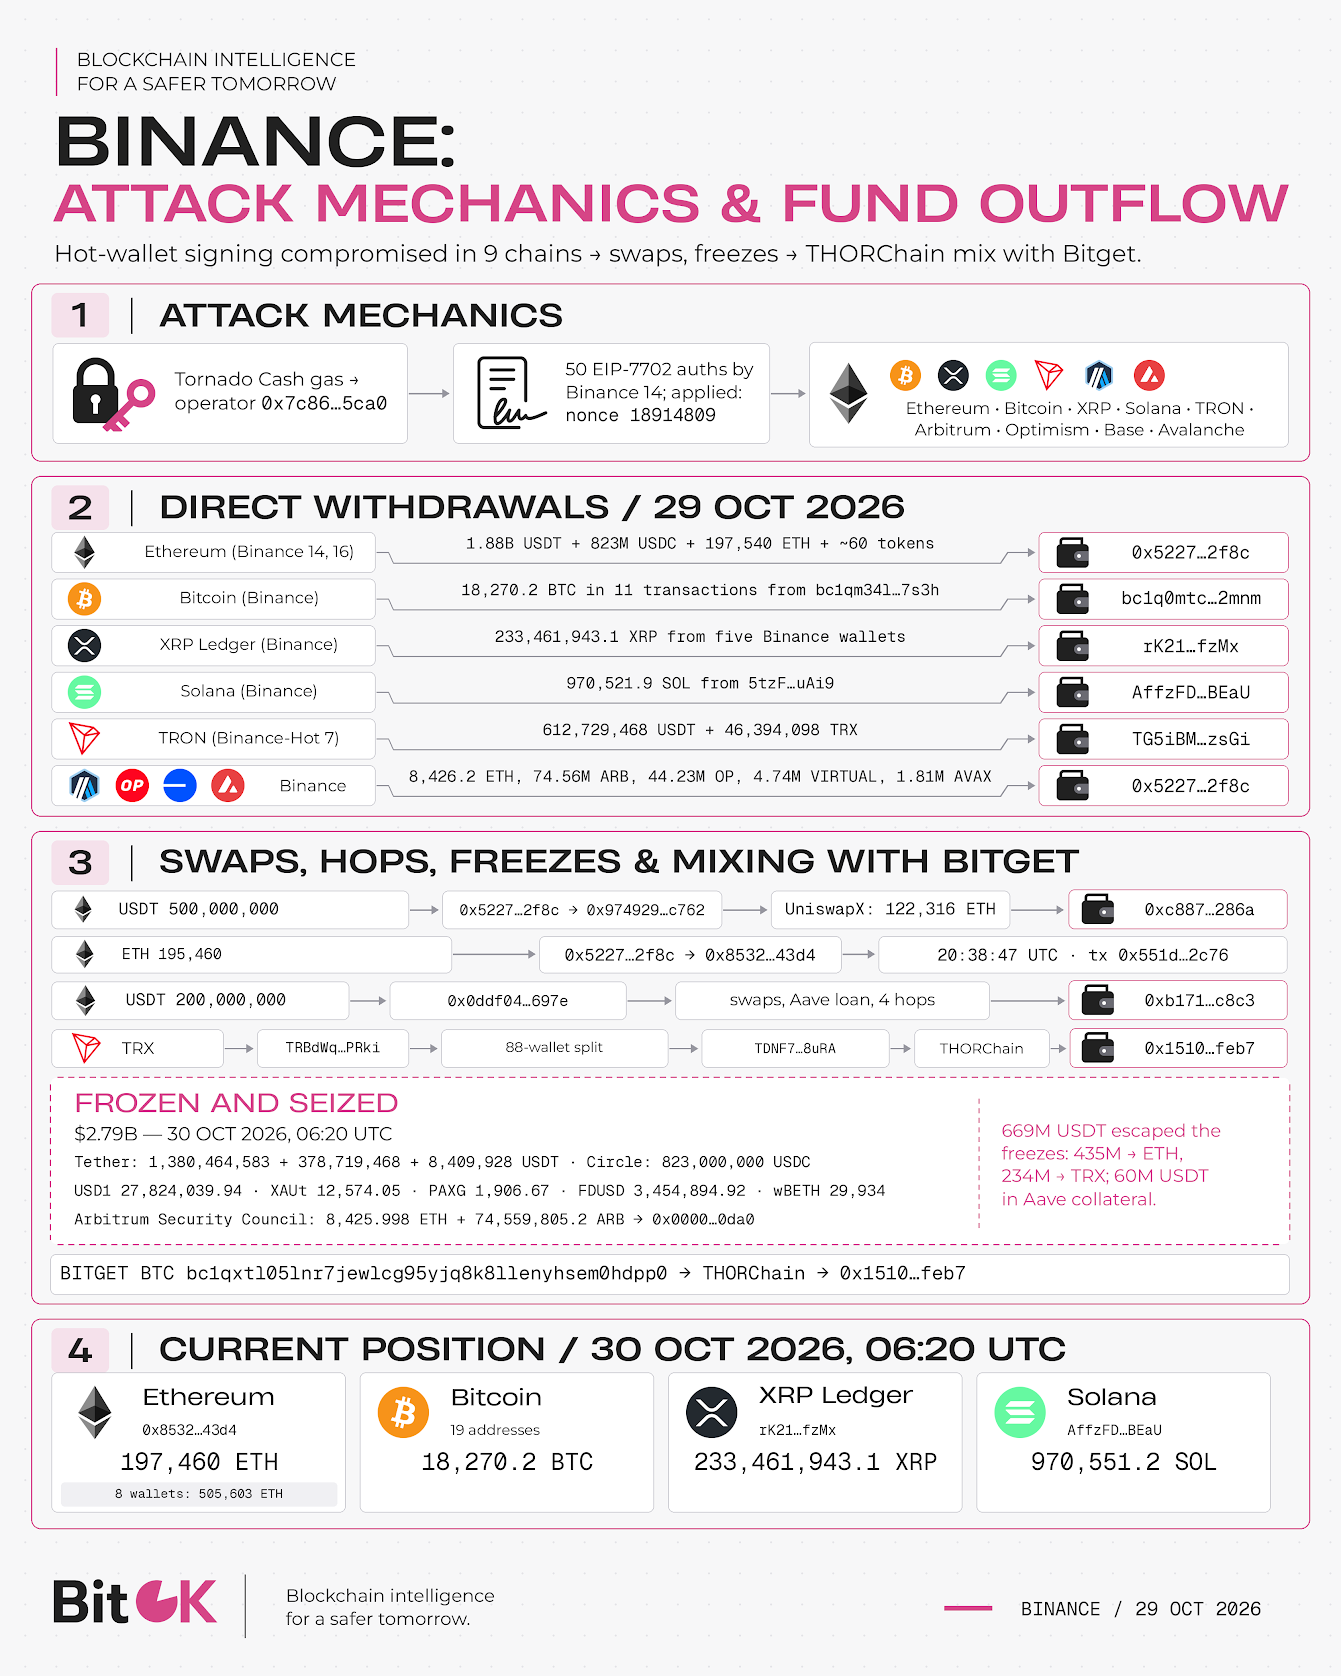
نمای کلی حمله سایبری به بایننس و داراییهای مرتبط با مهاجمان. منبع: BitOK
مهمترین درس هک بایننس برای صنعت ارزهای دیجیتال چیست؟
بررسیهای انجامشده نشان میدهد مهاجمان بهجای سرقت مستقیم کلیدهای خصوصی، سیستم مسئول امضای تراکنشهای برداشت بایننس را تحت کنترل خود درآوردند.
این اتفاق یک نکته اساسی را درباره امنیت صرافیهای ارز دیجیتال آشکار کرد: محافظت از کلیدهای خصوصی بهتنهایی برای تأمین امنیت دارایی کاربران کافی نیست.
شرکت BitOK در جمعبندی تحلیل خود از این حمله، بر ضرورت توجه بیشتر به امنیت فرایند امضای تراکنشها تأکید کرد.
به گفته این شرکت:
«حمله به بایننس نشان میدهد که امنیت کلیدهای خصوصی بهتنهایی کافی نیست. صرافیها باید کنترل مؤثری بر اختیار امضای تراکنشها داشته باشند، سازوکارهایی برای شناسایی و جلوگیری از دستورهای برداشت مشکوک ایجاد کنند، مجوزهای بهخطرافتاده را در کوتاهترین زمان ممکن لغو کنند و انتقال داراییها را بهصورت مستمر در شبکههای مختلف زیر نظر بگیرند.»
در واقع، این حمله نشان داد که حتی اگر کلیدهای خصوصی یک صرافی به سرقت نروند، نفوذ به زیرساختهای نرمافزاری و سیستمهای مدیریت تراکنش میتواند به مهاجمان اجازه دهد میلیاردها دلار دارایی را جابهجا کنند.
جمعبندی
در حمله سایبری ۲۹ اکتبر ۲۰۲۶، مهاجمان طی تنها ۳۱ دقیقه حدود ۶.۱۵ میلیارد دلار از داراییهای بایننس را در ۹ شبکه بلاکچینی به سرقت بردند. آنها با نفوذ به لپتاپ یکی از مهندسان DevOps و سوءاستفاده از سیستم امضای تراکنشها، بدون سرقت مستقیم کلیدهای خصوصی، کنترل کیف پولهای گرم صرافی را به دست گرفتند. اگرچه حدود ۲.۷۹ میلیارد دلار از داراییهای سرقتشده مسدود، سوزانده یا توقیف شد، بخش قابلتوجهی از سرمایهها به رمزارزهای غیرقابلمسدودسازی تبدیل شدند. همچنین، شواهدی از ارتباط احتمالی این حمله با هک صرافی بیتگت و گروههای هکری کره شمالی مطرح شد؛ هرچند هویت واقعی مهاجمان همچنان قطعی نیست.
نکته کلیدی: این حمله ثابت کرد که امنیت صرافیهای ارز دیجیتال تنها به حفاظت از کلیدهای خصوصی محدود نمیشود؛ بلکه کنترل دسترسیها، امنیت سیستم امضای تراکنشها و نظارت لحظهای بر برداشتها نیز نقش حیاتی در محافظت از دارایی کاربران دارند.
ترجمه شده توسط مجله خبری نیپوتو
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه




بیشتر بخوانید