49 دقیقه پیش
زمان مطالعه : 7 دقیقه
سرقت ۵۸۰ هزار دلار رمزارز با اپلیکیشن مخرب FomoPeek در آیفون
نسخههای مخرب اپلیکیشن FomoPeek که از طریق اپ استور توزیع شده بودند، با استفاده از اکسپلویتهای کرنل iOS توانستند از محیط ایزوله (Sandbox) سیستمعامل عبور کرده و به دادههای حساس سایر اپلیکیشنها دسترسی پیدا کنند. یک آدرس اصلی متعلق به هکر در ارتباط با این حمله حدود ۵۷۹٬۹۸۴ تتر (USDT) دریافت کرد. این آدرس از ۱۵ سپتامبر فعال شده و وجوه سرقتشده ابتدا روی چندین شبکه بلاکچینی جابهجا شده سپس از طریق چندین آدرس منتقل شدهاند.
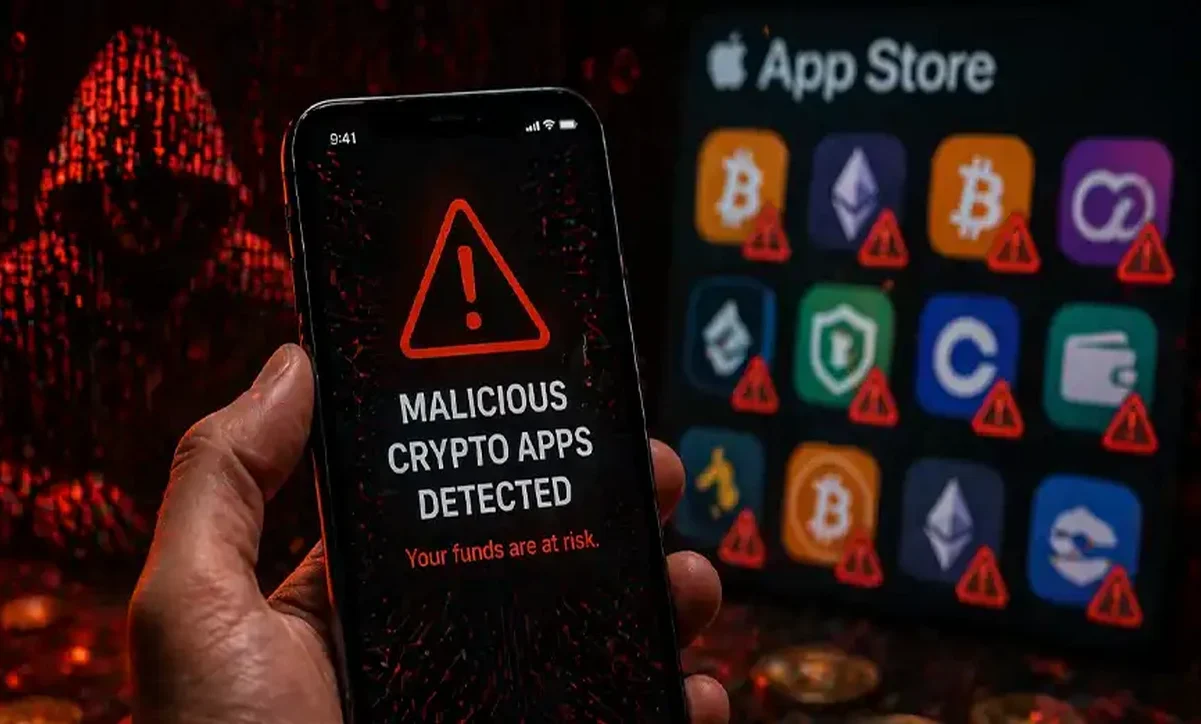
شرکت امنیت بلاکچین SlowMist اعلام کرد نسخههای مخرب اپلیکیشن FomoPeek که از طریق اپ استور توزیع شده بودند، با استفاده از اکسپلویتهای کرنل iOS توانستند از محیط ایزوله (Sandbox) سیستمعامل عبور کرده و به دادههای حساس سایر اپلیکیشنها دسترسی پیدا کنند.
یک اپلیکیشن مخرب iOS که از طریق App Store اپل توزیع شده بود، با سرقت نزدیک به ۵۸۰ هزار دلار رمزارز مرتبط دانسته شده است. محققان امنیتی پس از بررسی این اپلیکیشن دریافتند که FomoPeek حاوی چندین اکسپلویت کرنل بوده که امکان خروج از Sandbox اپل و دسترسی به اطلاعات حساس کیف پولهای رمزارزی را فراهم میکرده است.
دسترسی به به دادههای Keychain
بر اساس تحقیقات منتشرشده توسط شرکت SlowMist، این اپلیکیشن که FomoPeek نام دارد، دو ماژول مخرب را فعال کرده بود که میتوانستند از آسیبپذیریهای iOS سوءاستفاده کنند. سطح دسترسی بالاتری به دست آورند و به دادههای Keychain و فایلهای متعلق به سایر اپلیکیشنها دسترسی پیدا کنند.
در این رابطه بخوانید : بایننس کوین (BNB) چیست؟ و چه کاربردی دارد؟
SlowMist اعلام کرد نسخههای تحت تأثیر این حمله در تاریخ ۹ و ۱۲ سپتامبر منتشر شدهاند. در حالی که نسخه 1.3 که در ۱۷ سپتامبر منتشر شد، اجزای مخرب را حذف کرده است.
این شرکت امنیتی گفت تحقیقات خود را با همکاری تیم امنیتی OKX پس از دریافت گزارشهایی از کاربرانی آغاز کرده که از سرقت داراییهای خود خبر داده بودند. بررسیها نشان داد برخی از این کاربران پیشتر نسخههای آلوده FomoPeek را روی دستگاههای خود نصب کرده بودند.
چارچوب مورد استفاده در این اکسپلویت شامل ۸ روش حمله بود. از نسخههای مختلف iOS در بازههای 12.0 تا 18.7.2 و همچنین 26.0 تا 26.1 پشتیبانی میکرد.
تحلیلهای آنچین یک آدرس اصلی متعلق به هکر را شناسایی کرد که در ارتباط با این حمله حدود ۵۷۹٬۹۸۴ تتر (USDT) دریافت کرده بود.
به گفته SlowMist، این آدرس از ۱۵ سپتامبر فعال شده و وجوه سرقتشده ابتدا روی چندین شبکه بلاکچینی جابهجا شده. سپس از طریق چندین آدرس و سرویس مختلف تجمیع و منتقل شدهاند.
SlowMist اعلام کرد بخشی از این وجوه به سمت سرویسهایی از جمله FixedFloat، KuCoin و cce.cash منتقل شده است. بخش دیگری از داراییهای سرقتشده نیز از طریق آدرسهای متعدد جابهجا شده و این شرکت همچنان در حال ردیابی مسیر این وجوه است.
جمعبندی
بررسی SlowMist نشان میدهد خطر این حادثه تنها به نصب یک اپلیکیشن مخرب محدود نبوده است. نسخههای آلوده FomoPeek ظاهراً از اکسپلویتهای سطح کرنل iOS برای عبور از Sandbox و دسترسی به دادههای حساس سایر اپلیکیشنها استفاده کردهاند. نزدیک به ۵۸۰ هزار دلار USDT به یک آدرس اصلی مرتبط با هکر منتقل شده است. بخشی از این وجوه نیز از طریق چندین سرویس و آدرس مختلف جابهجا شده است. حذف اجزای مخرب از نسخه 1.3 نشان میدهد نسخههای مشخصی از FomoPeek در این گزارش مورد توجه قرار گرفتهاند.
ترجمه شده توسط مجله خبری نیپوتو
خرید و فروش ارزهای دیجیتال از امروز شروع کنید

ممکن است علاقه مند باشید
ثبت دیدگاه
لیست نظرات (0)
انتخاب سردبیر
مفاهیم پایه



بیشتر بخوانید


